




RondoDox僵尸网络武器库升级:漏洞利用能力激增650%

这一演变代表了僵尸网络开发策略的根本转变,弥合了机会型物联网攻击与针对性企业入侵之间的鸿沟。 RondoDox僵尸网络近期出现重大升级版本,其漏洞利用能力激增650%,标志着针对企业和物联网(IoT
这一技术演进标志着僵尸网络开发策略发生了根本性转型,弥合了机会型物联网攻击与针对性企业入侵之间的技术鸿沟。
RondoDox僵尸网络近期推出重大升级版本,其漏洞利用能力激增650%,这一变化标志着针对企业和物联网基础设施的威胁态势正在显著升级。
FortiGuard实验室在2024年9月首次记录到的原始RondoDox变种仅针对DVR系统,且仅具备两种漏洞利用途径。而最新发现的RondoDox v2则展现出惊人扩张能力,拥有超过75种不同的漏洞利用方式,攻击目标涵盖从老旧路由器到现代企业应用的各类设备。
此次升级代表了僵尸网络运营策略的根本转变,有效衔接了针对物联网设备的随机攻击与企业网络的定向入侵。2025年10月30日,研究人员通过蜜罐遥测技术检测到该恶意软件,当时研究基础设施开始接收到来自新西兰IP地址124.198.131.83的自动化漏洞利用尝试。
攻击特征与技术分析
该攻击模式凭借其规模和复杂程度立即引起关注,攻击者在短时间内连续部署了75种不同的漏洞利用载荷。所有载荷均尝试针对路由器和IoT设备漏洞实施命令注入攻击,并从位于74.194.191.52的命令与控制服务器下载恶意脚本。
值得注意的是,威胁行为者一反僵尸网络运营者惯用的匿名操作策略,直接在User-Agent字符串中嵌入了公开归属签名——bang2013@atomicmail.io。Beelzebub分析师通过其原生AI欺骗平台识别出该恶意软件,该平台完整捕获了攻击链,使研究人员能够全面分析该僵尸网络的技术能力。
RondoDox v2的攻击目标覆盖多个厂商生态系统中存在漏洞的设备,涉及十余年来的CVE漏洞历史记录。其武器库包含多个关键漏洞,包括:
CVE-2014-6271(Shellshock)CVE-2018-10561(Dasan GPON路由器)CVE-2024-41773(Apache HTTP服务器)CVE-2024-3721(TBK DVR系统)该恶意软件展现出跨平台灵活性,部署了16种针对特定架构的二进制文件,包括x86_64、多种ARM变体、MIPS、PowerPC,甚至包括m68k和SPARC等老旧架构。这种全面的架构支持确保了其在各类嵌入式系统和企业服务器上的最大感染潜力。
命令与控制基础设施运行在分布于多个ASN的被入侵住宅IP地址上,提供了传统拦截策略难以应对的韧性和规避能力。
技术基础设施与混淆机制
RondoDox v2使用的投放脚本展示了精密的规避和持久化技术,旨在绕过安全控制并清除竞争性恶意软件。执行后,脚本立即使用setenforce 0和service apparmor stop等命令禁用SELinux和AppArmor安全框架,为恶意活动创造有利环境。
随后脚本会进行激进的竞争者清除操作,系统性终止与xmrig等加密货币挖矿程序以及redtail等其他已知僵尸网络家族相关的进程。这种行为确保了在被感染系统上的资源独占,同时通过消除嘈杂的竞争性恶意软件降低了检测概率。
二进制载荷本身采用基于XOR的字符串混淆技术(密钥值为0x21),以隐藏静态分析工具可能发现的关键配置数据。解码后的字符串揭示了命令与控制协议的实现细节,包括用于C2初始化的"handshake"和表明DDoS能力的"udpraw"。
该恶意软件展现出反分析意识,会检查退出代码137——这是自动化沙箱环境常用的SIGKILL终止信号。检测到该条件会导致脚本立即终止,有效规避许多自动化恶意软件分析系统。
#!/bin/sh# bang2013@atomicmail.ioexec > /dev/null 2>&1[ -t 0 ] && exit 0for p in /proc/[0-9]*; do pid=${p##*/}; [ ! -e "$p/exe" ] && kill -9 $pid 2>/dev/null; donesetenforce 0service apparmor stopmount -o remount,rw /||sudo mount -o remount,rw /
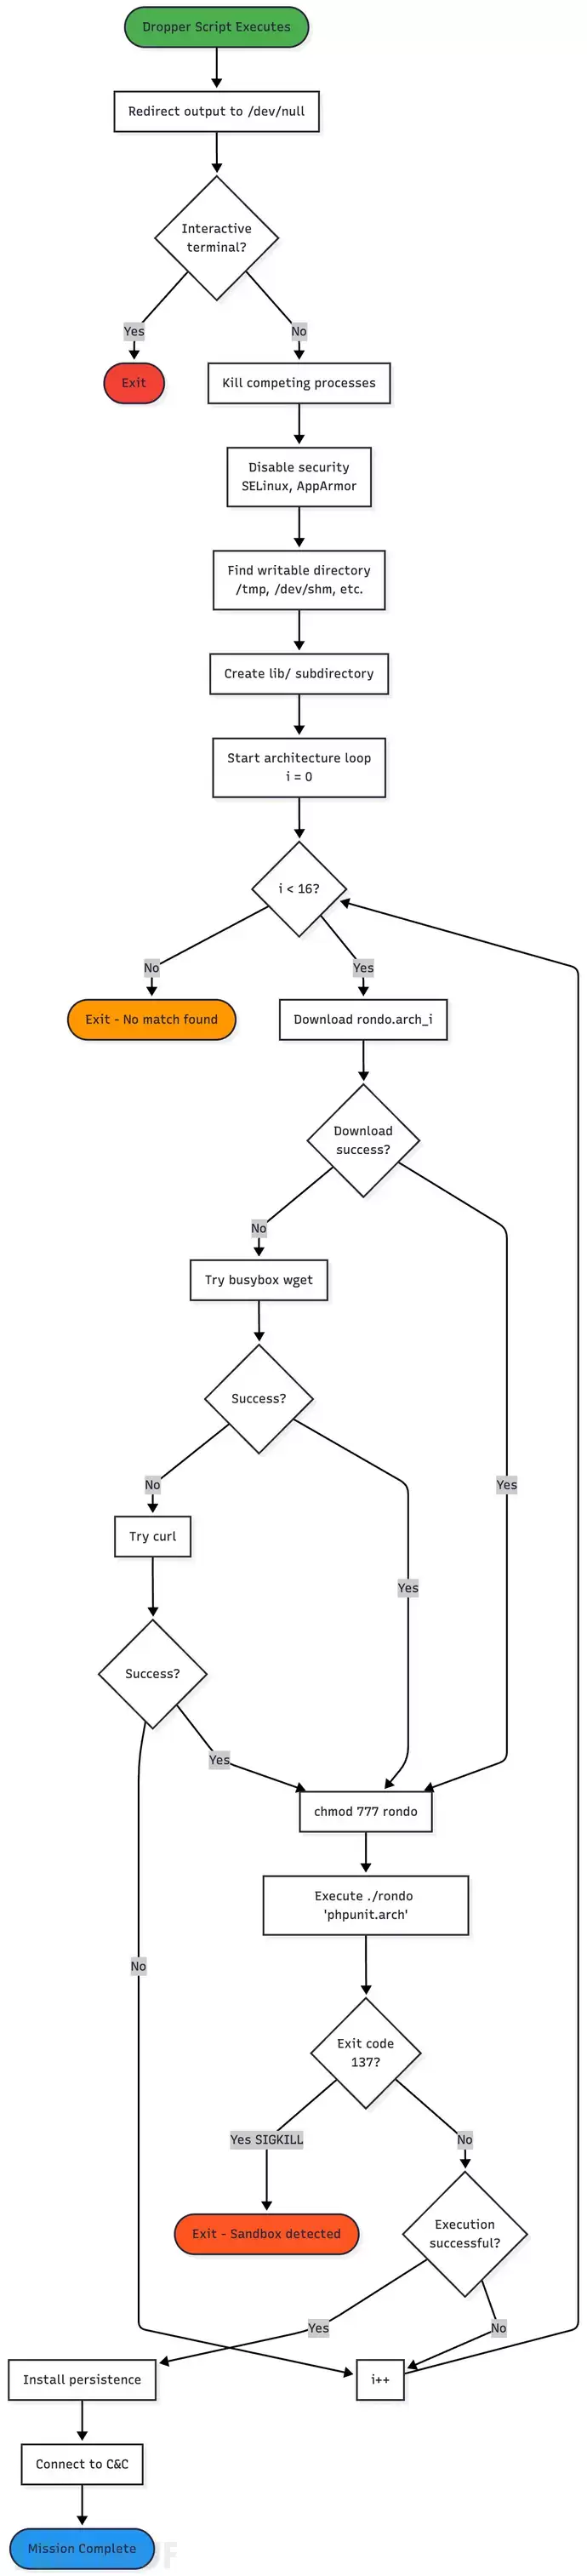
持久化机制利用基于cron的调度和@reboot指令,确保系统重启后自动执行。恶意软件尝试在多个文件系统位置安装自身,包括/tmp/lib/rondo、/dev/shm/lib/rondo和/var/tmp/lib/rondo,显示出对不同系统配置和权限结构的了解。
网络通信通过TCP端口345进行,使用自定义二进制协议,首先向位于74.194.191.52的C2服务器发送"handshake"消息。恶意软件会伪造User-Agent字符串,伪装成合法的iPhone iOS 18.5设备,进一步在企业环境中隐藏恶意流量。
DDoS能力包括:
模仿游戏流量的HTTP洪水攻击UDP原始套接字操作TCP SYN洪水攻击对OpenVPN、WireGuard以及Minecraft、Fortnite和Discord等流行游戏平台的协议模仿攻击
游乐网为非赢利性网站,所展示的游戏/软件/文章内容均来自于互联网或第三方用户上传分享,版权归原作者所有,本站不承担相应法律责任。如您发现有涉嫌抄袭侵权的内容,请联系youleyoucom@outlook.com。
 同类文章

2026中国航空产业大会10月底南昌启幕:首次与航博会同期举办,聚焦低空经济新路径
2026中国航空产业大会与南昌航空产业博览会将于10月31日至11月4日在南昌国际博览城首次同期举办。大会聚焦低空经济,设置主旨报告、行业专家报告及低空产业洽谈会等主题活动,旨在探讨航空产业新路径,推动低空物流、城市巡检等新业态集聚,打造中部领先、全国知名的航空产业交流高地。

联想来酷Air 16酷睿5 315版开售:国补后3739元,16英寸轻薄本选购指南
联想来酷Air 16酷睿5 315版于8月27日正式开售,搭载6核处理器与12GB内存,配备16英寸16:10屏幕。叠加国家补贴后预估到手价仅3739 15元,主打长续航与静音办公。本文详细解析其硬件配置、接口布局及购买建议,助您快速决策。

牛来AirPods保护套海外走红:萌趣硅胶设计引发关注
一款名为“牛来”的AirPods硅胶保护套在日本市场引发关注,售价约1726日元。其独特的搞怪萌趣造型、兼容多代机型的硅胶材质以及专属挂饰设计,使其在社交平台上迅速走红,成为近期备受瞩目的国产原创数码周边产品。

行李箱选购全攻略:材质、轮子与尺寸避坑指南
选购行李箱时,材质、轮子和尺寸是核心决策点。PP材质抗冲击且轻便,适合频繁托运;万向轮决定推行顺滑度;尺寸需匹配航空限重。本文拆解关键参数,结合具体产品案例,助您选出耐用且实用的行李箱。

《湮灭之潮》成都试玩会:技嘉RTX 5080风魔显卡实测体验
2026年8月《湮灭之潮》成都试玩会圆满举行,千名玩家现场体验西方奇幻大作。文章重点解析技嘉RTX 5080风魔显卡在虚幻5引擎下的表现,涵盖Blackwell架构、DLSS 4 5技术及16GB GDDR7显存对高画质流畅运行的支撑作用。


- 热门数据榜


 相关攻略
 2026-08-31 11:17
2026-08-28 14:44
2026-08-28 14:44
2026-08-28 14:44
2026-08-28 14:43
2026-08-28 14:43
2026-08-28 14:43
2026-08-28 14:42
热门教程
- 游戏攻略
- 安卓教程
- 苹果教程
- 电脑教程







