




修改request请求的header请求头实现方式

问题和场景 标准的HTTP传输流程里,请求头一旦发出,中途修改可不是件容易事。但实际开发中,偏偏就有不少场景需要我们动点“手脚”,比如动态替换Authorization头里的token。这事儿,相信不少朋友都遇到过。 网上一搜,解决方案大多围绕传统的HttpServletRequest打转,要么就是
问题和场景
标准的HTTP传输流程里,请求头一旦发出,中途修改可不是件容易事。但实际开发中,偏偏就有不少场景需要我们动点“手脚”,比如动态替换Authorization头里的token。这事儿,相信不少朋友都遇到过。
网上一搜,解决方案大多围绕传统的HttpServletRequest打转,要么就是用反射。可当你用的是Spring WebFlux那套响应式编程里的ServerHttpRequest时,那些方法就都失灵了。别急,经过一番摸索和请教,这里有两个通吃的方案,无论是ServerHttpRequest还是HttpServletRequest,都能搞定。
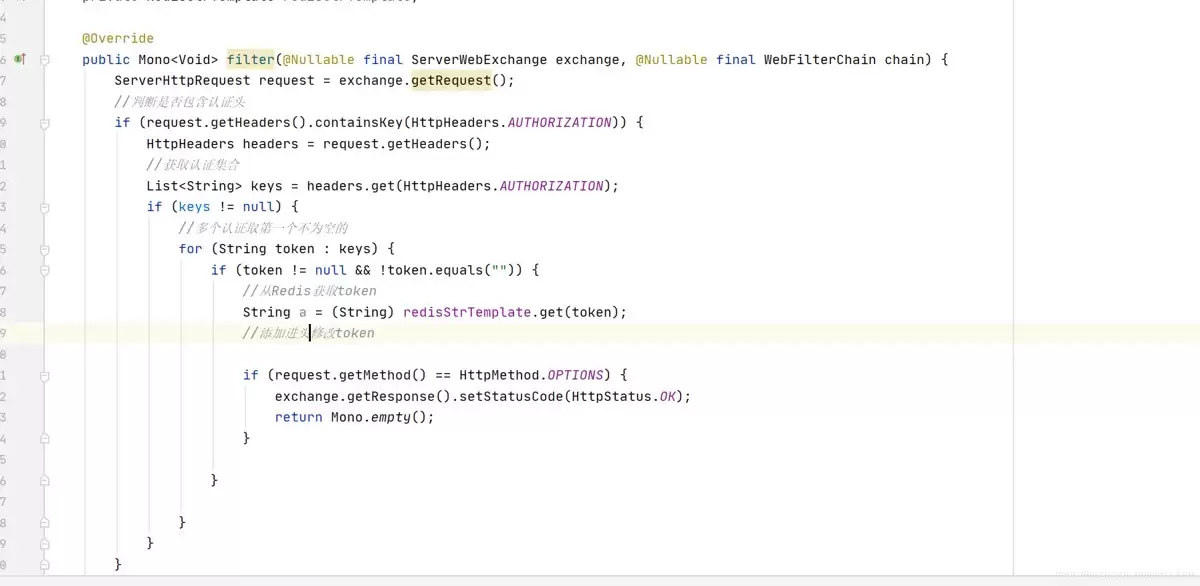
如果直接调用set方法,你会立刻碰壁:
ja va.lang.UnsupportedOperationException:null;
at org.springframework.http.ReadOnlyHttpHeaders.set:
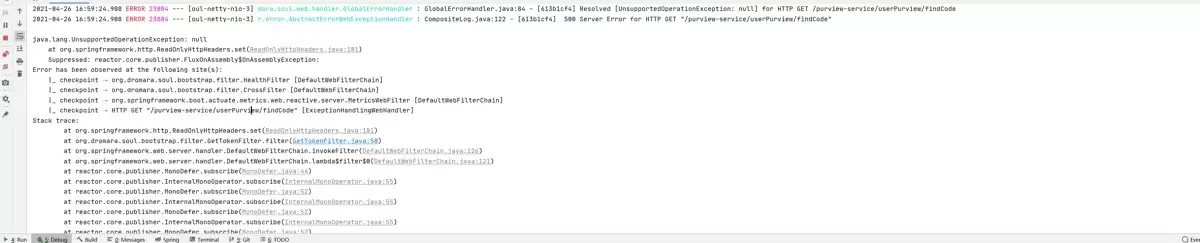
报错信息很明确,告诉你这个HttpHeaders对象是只读的。那么,怎么绕过这个限制呢?
解决(ServerHttpRequest)
方案一 直接开放权限
这个方法的思路很直接:既然默认是只读的,那就把它变成可写的。特别适合那些后续还有其他逻辑需要操作同一个header对象的场景。
 //设置为可修改的
headers= HttpHeaders.writableHttpHeaders(headers);
//设置请求头
headers.set(HttpHeaders.AUTHORIZATION,authorization);
关键就在HttpHeaders.writableHttpHeaders()这个方法,它帮你解除了封印。
方案二 去修改header
如果说方案一是“旧城改造”,那方案二就是“推倒重建”。它利用ServerHttpRequest提供的建造者模式,直接创建一个携带新header的新请求对象,更加清晰和函数式。
exchange.getRequest().mutate().header(HttpHeaders.AUTHORIZATION,authorization).build();
两种方法,效果一样,你可以根据代码风格和上下文选择。
修改请求前:
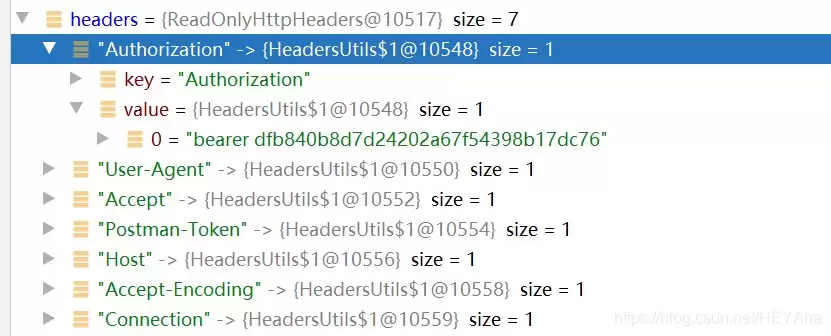
修改请求后:
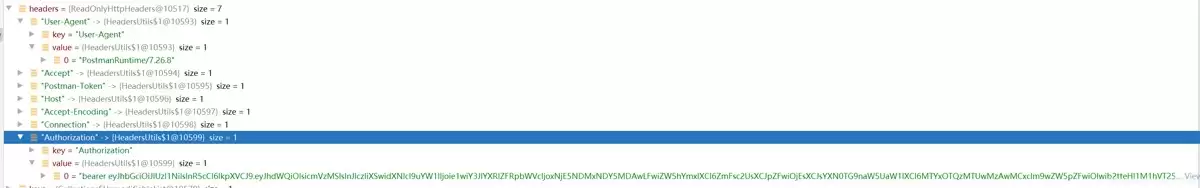
下面是一个在Shenyu(原Soul)网关过滤器中的完整应用示例,逻辑清晰,包含了token校验和替换的全过程:
package org.dromara.soul.bootstrap.filter;

import com.alibaba.nacos.client.utils.StringUtils;
import org.dromara.soul.bootstrap.template.RedisStrTemplate;
import org.springframework.beans.factory.annotation.Autowired;
import org.springframework.core.annotation.Order;
import org.springframework.http.HttpHeaders;
import org.springframework.http.HttpMethod;
import org.springframework.http.HttpStatus;
import org.springframework.http.server.reactive.ServerHttpRequest;
import org.springframework.stereotype.Component;
import org.springframework.web.server.ServerWebExchange;
import org.springframework.web.server.WebFilter;
import org.springframework.web.server.WebFilterChain;
import reactor.core.publisher.Mono;
import reactor.util.annotation.Nullable;

import ja vax.xml.soap.MimeHeaders;
import ja va.lang.reflect.Field;
import ja va.util.List;

/**
 * @Auther: whhh
 * @Date: 2021/4/1 10:46
 * @Description: token替换
 */

@Order(-98)
@Component
public class GetTokenFilter implements WebFilter {

    @Autowired
    private RedisStrTemplate redisStrTemplate;

    @Override
    public Mono filter(@Nullable final ServerWebExchange exchange, @Nullable final WebFilterChain chain) {
        ServerHttpRequest request = exchange.getRequest();
        //判断是否包含认证头
        if (request.getHeaders().containsKey(HttpHeaders.AUTHORIZATION)) {
            HttpHeaders headers = request.getHeaders();
            //获取认证集合
            List keys = headers.get(HttpHeaders.AUTHORIZATION);
            if (keys != null) {
                //多个认证取第一个不为空的
                for (String token : keys) {
                    if (token != null && !token.equals("")) {
                        //从Redis获取token
                        String a = (String) redisStrTemplate.get(token);
                        String authorization = a.substring(1,a.length()-1);//
                        //方法一 设置为可修改的
                        headers= HttpHeaders.writableHttpHeaders(headers);
                        //设置请求头
                        headers.set(HttpHeaders.AUTHORIZATION,authorization);


                        //方法二 bulid
//                        exchange.getRequest().mutate().header(HttpHeaders.AUTHORIZATION,authorization).build();

                        if (request.getMethod() == HttpMethod.OPTIONS) {
                            exchange.getResponse().setStatusCode(HttpStatus.OK);
                            return Mono.empty();
                        }

                    }

                }
            }
        }
        return chain.filter(exchange);
    }


}
注意:这个过滤器示例基于Shenyu网关,其过滤器链(chain)可能与常规Spring Boot应用略有不同,但核心思路和代码是完全可借鉴的,你可以依此创建自己的过滤器。
解决(HttpServletRequest)
对于传统的Servlet API,思路就不同了。这里经典的做法是使用装饰器模式(Wrapper)。核心是自定义一个HeaderMapRequestWrapper类来包装原始的HttpServletRequest,并覆盖其获取header的相关方法,从而“注入”我们自定义的头部信息。
你需要先创建一个自定义的Wrapper类:
HeaderMapRequestWrapper类
package org.dromara.soul.bootstrap.filter;


import ja va.util.Collections;
import ja va.util.Enumeration;
import ja va.util.HashMap;
import ja va.util.List;
import ja va.util.Map;


import ja vax.servlet.http.HttpServletRequest;
import ja vax.servlet.http.HttpServletRequestWrapper;


/**
 * @Auther: whhh
 * @Date: 2021/4/26 19:00
 * @Description:
 */
public class HeaderMapRequestWrapper  extends HttpServletRequestWrapper{
    public HeaderMapRequestWrapper(HttpServletRequest request) {
        super(request);
    }


    private Map headerMap = new HashMap();

    /**
     * add a header with given name and value
     *
     * @param name
     * @param value
     */
    public void addHeader(String name, String value) {
        headerMap.put(name, value);
    }

    @Override
    public String getHeader(String name) {
        String headerValue = super.getHeader(name);
        if (headerMap.containsKey(name)) {
            headerValue = headerMap.get(name);
        }
        return headerValue;
    }

    /**
     * get the Header names
     */
    @Override
    public Enumeration getHeaderNames() {
        List names = Collections.list(super.getHeaderNames());
        for (String name : headerMap.keySet()) {
            names.add(name);
        }
        return Collections.enumeration(names);
    }

    @Override
    public Enumeration getHeaders(String name) {
        List values = Collections.list(super.getHeaders(name));
        if (headerMap.containsKey(name)) {
            values.add(headerMap.get(name));
        }
        return Collections.enumeration(values);
    }
}
然后,在过滤器中,使用这个Wrapper来包装原始请求:
GetTokenFilter类
package org.dromara.soul.bootstrap.filter;

import org.springframework.core.annotation.Order;
import org.springframework.stereotype.Component;

import ja vax.servlet.Filter;
import ja vax.servlet.FilterChain;
import ja vax.servlet.FilterConfig;
import ja vax.servlet.ServletException;
import ja vax.servlet.ServletRequest;
import ja vax.servlet.ServletResponse;
import ja vax.servlet.http.HttpServletRequest;
import ja va.io.IOException;


/**
 * @Auther: whhh
 * @Date: 2021/4/26 18:58
 * @Description:
 */
@Order(-98)
@Component
public class GetTokenFilter implements Filter{

    @Override
    public void init(FilterConfig filterConfig) throws ServletException {
    }

    @Override
    public void doFilter(ServletRequest request, ServletResponse response, FilterChain chain) throws IOException, ServletException {
        HttpServletRequest req = (HttpServletRequest) request;
        HeaderMapRequestWrapper requestWrapper = new HeaderMapRequestWrapper(req);
        //校验请求request Header中是否有对应值
        String authorization = request.getParameter(HttpHeaders.AUTHORIZATION);
        if (language !=null && !"".equals(authorization)) {
            //如果get请求url中带有这个参数,则request中新增一个header
            requestWrapper.addHeader(HttpHeaders.AUTHORIZATION, authorization);
            // Goes to default servlet.
            chain.doFilter(requestWrapper, response);
        }
        // Goes to default servlet.
        chain.doFilter(request, response);
    }

    @Override
    public void destroy() {
    }
}
这样一来,后续的处理逻辑通过getHeader方法获取到的,就是你修改后的值了。
总结
说到底,修改HTTP请求头,关键在于理解不同技术栈下的请求对象模型。响应式编程用mutate()或writableHttpHeaders(),传统Servlet就用装饰器模式包装。两种路径,清晰明了。希望上面的分析和代码示例,能切实帮你解决开发中的这个“小麻烦”。
您可能感兴趣的文章:
- SpringBoot2中使用@RequestHeader获取请求头的方法
- Pytho爬虫中Requests设置请求头Headers的方法
- 使用Python爬虫库requests发送请求、传递URL参数、定制headers
- 使用python将请求的requests headers参数格式化方法

游乐网为非赢利性网站,所展示的游戏/软件/文章内容均来自于互联网或第三方用户上传分享,版权归原作者所有,本站不承担相应法律责任。如您发现有涉嫌抄袭侵权的内容,请联系youleyoucom@outlook.com。
 同类文章

35岁转行网络安全:从经验复用到实战落地的可行性评估
35岁转行网络安全并非不可行,但核心在于将过往经验转化为安全领域的差异化优势。本文从岗位匹配度、技能学习顺序、实战验证闭环、求职策略及常见误区五个维度,提供一套可执行的转行评估框架与行动指南,帮助读者理性判断投入产出比,避开无效学习陷阱。

网络安全行业前景分析:技术演进与市场机遇
围绕2026年网络安全行业的发展变化,从市场需求、技术演进、细分赛道和企业落地四个层面展开,帮助读者理解行业增长逻辑、识别重点技术方向,并建立评估市场机遇与风险的基本框架。 OWASP China +2 IDC +2

2026网络安全求职全景:从岗位拆解到实战作品集构建
本文基于2026年网络安全行业招聘趋势,深入剖析安全运维、攻防渗透、云安全等核心岗位的技术栈差异与能力侧重。文章不仅梳理了从基础网络知识到高级攻防演练的学习路径,更提供了“以终为始”的求职策略:通过拆解JD反向验证技能缺口,并指导如何将CTF经历、HomeLab实验转化为具有说服力的项目作品集,帮助

2024安全攻防实战:从勒索软件到AI治理的破局与重构
2024年的网络安全已从单纯的技术对抗演变为业务连续性的生死博弈。本文基于ENISA、微软及世界经济论坛的最新报告,深入剖析勒索软件的“双重勒索”演变、身份凭证成为首要攻击面的现状,以及生成式AI带来的攻防不对称性。文章进一步拆解企业如何从被动防御转向“发现-保护-检测-响应-恢复”的闭环体系,重点

网站编程AI工具测评:提升开发效率的辅助软件推荐
围绕网站开发中的实际需求,对AI编程辅助工具进行分类、操作体验与效果验证,帮助读者快速判断哪些工具真正能提升开发效率,并避开代码质量、隐私、安全与过度依赖等常见问题。


- 热门数据榜


 相关攻略
 2026-10-10 18:07
2026-10-10 18:02
2026-10-10 17:57
2026-10-10 17:52
2026-10-10 17:47
2026-10-10 17:42
2026-10-10 17:36
2026-10-10 17:31
热门教程
- 游戏攻略
- 安卓教程
- 苹果教程
- 电脑教程







