




手把手教你Cursor GitHub集成连接与权限配置完整教程

连接Cursor与GitHub需管理员协作:从CursorDashboard发起连接,核对应用身份,选择仓库范围并授权权限,返回配置功能。需注意IP允许列表和受保护Git范围设置,按症状排查异常即可正常使用。
先说几个核心判断:很多人点击Cursor里的GitHub连接后,回到团队侧却找不到仓库,这并非按钮故障。大概率是管理员角色未匹配、仓库授权范围未选对,或是组织网络限制少开了一项。按照公开的设置路径操作,Cursor的Cloud Agents和Bugbot才能在授权仓库范围内正常工作。
需要特别提醒的是:若你没有组织管理权限,请将需要开启的选项发送给对应管理员确认,切勿用自己的个人账号代替整个组织授权。
适用范围:这套操作专为使用GitHub.com的Cursor团队设计,仅限Web端。开始前需准备三样东西:一个Cursor管理员账号、一位GitHub组织管理员,以及打算开放给Cursor使用的仓库清单。若你使用的是GitHub Enterprise Server、私有网络,或组织有自己的安全策略,则需额外要求,请勿直接照搬GitHub.com的默认步骤。
先确认两个管理员角色都在场
入口位置:Cursor仪表盘的Integrations页面,以及GitHub组织的设置页面。主要动作:先确认当前操作者既能管理Cursor团队的集成,又能为目标GitHub组织安装、配置GitHub App。
成功标志:在Cursor的GitHub项目旁能看到“Connect”或“Manage Connection”,同时GitHub组织也允许当前账号管理应用。失败处理:若Cursor侧找不到连接入口,请先补充团队管理员权限;若GitHub侧只能看到个人设置,请换组织管理员执行安装步骤,不要硬着头皮继续选择仓库。
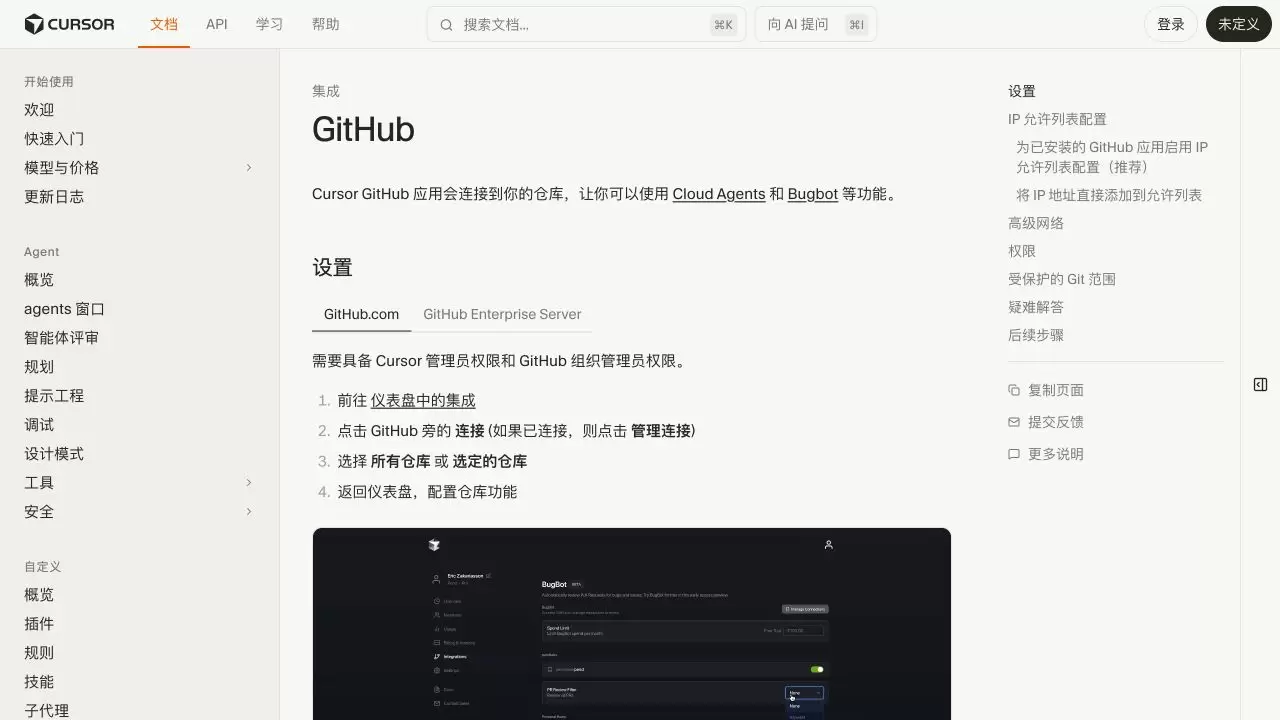
这张图中GitHub.com标签下方,先列出了两个管理员的必备条件,后面才是Integrations、连接按钮和仓库选择内容。这个顺序不能搞反:能看见GitHub App页面,并不代表你当前账号有权限替组织安装。
从 Cursor Integrations 发起 GitHub 连接
入口位置:打开Cursor Dashboard,进入Integrations页面,在GitHub项目旁找到“Connect”;若之前已连接过,该入口称为“Manage Connection”。主要动作:点击该入口,浏览器会跳转到GitHub的应用授权流程。
成功标志:页面跳转到GitHub上的Cursor应用安装或配置界面,并显示目标组织的选择项。失败处理:若页面总是跳回Integrations,请先检查当前浏览器登录的GitHub账号是否属于目标组织,再确认组织是否限制了第三方应用安装;请勿反复点击,以免产生大量未完成的授权会话。
在 GitHub 页面核对应用身份
入口位置:从Cursor跳转过去的GitHub App页面,或GitHub上公开的Cursor应用详情页。主要动作:核对清楚:应用名称为Cursor,类型为GitHub App,开发者标识对应Cursor,确认无误后再进入组织与仓库范围选择页面。
成功标志:名称、应用类型、开发者信息均匹配,页面上的用途说明也与云端智能体的工作内容一致。失败处理:若名称相似但开发者不对、页面是个人OAuth授权,或来源无法查证,请立即停止,不要提交组织权限,退回并从Cursor Integrations入口重新进入。
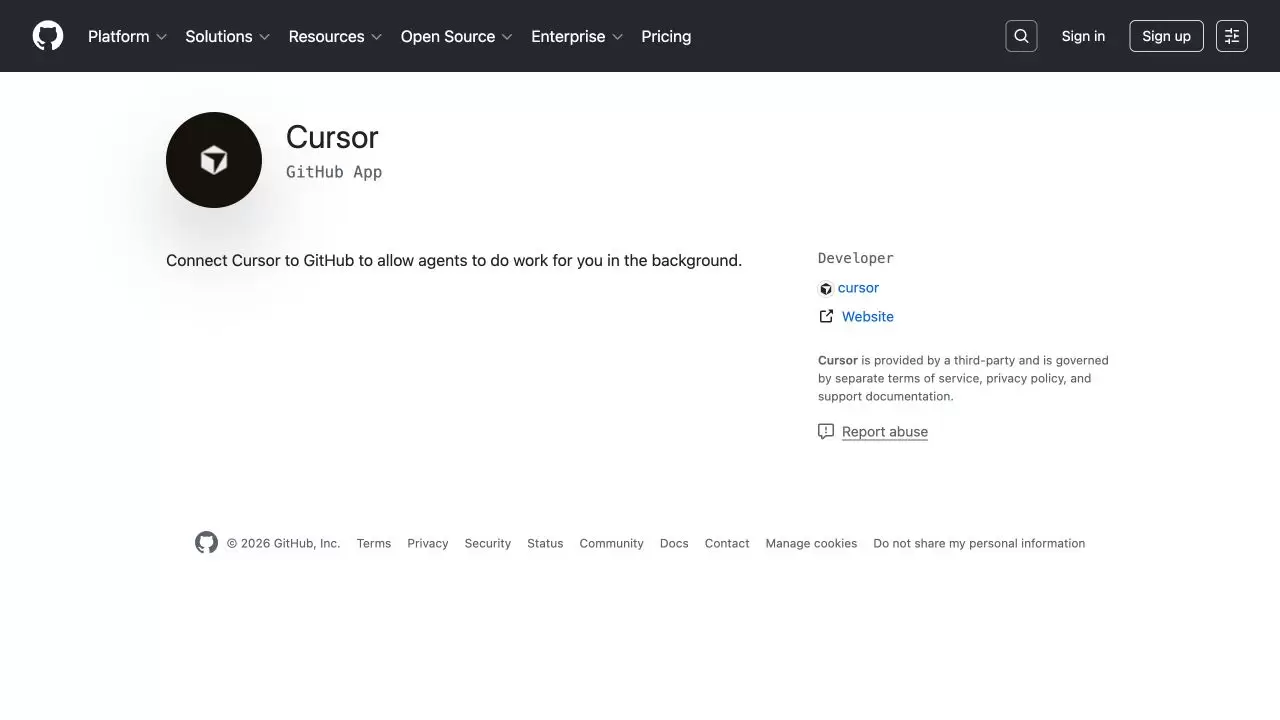
此图仅用于核对公开应用身份,未显示任何私有组织、仓库选择或授权结果,因此不能作为某个团队已接入的证明。
选择全部仓库或指定仓库
入口位置:GitHub上的Cursor App安装配置页,在目标组织下方找到“Repository access”选项。主要动作:根据团队边界选择“All repositories”或“Only select repositories”;对权限敏感的组织,建议从指定仓库开始,先选一个方便验证的小范围仓库。
成功标志:GitHub配置页上清晰列出授权的组织与仓库范围,保存后浏览器能跳回Cursor。失败处理:若目标仓库不在列表中,请先确认它是否属于当前组织、当前账号是否拥有管理权,以及组织策略是否禁止安装;请勿为了显示仓库而随意选择不相关的组织。
授权前读懂 GitHub App 权限
入口位置:GitHub安装确认页的权限说明,以及Cursor GitHub集成页面的Permissions区域。主要动作:逐项核对:仓库访问、PR、Issues、检查与状态、Actions与工作流、Administration、自定义仓库角色、组织自定义属性,确认这些权限与计划启用的Cloud Agents或Bugbot功能相匹配。
成功标志:管理员能清晰说明每项权限的具体用途,并确认授权范围未超出团队计划接入的仓库。失败处理:若不清楚某权限的用途,请先暂停安装,联系安全负责人核对组织政策;若团队仅计划测试一个仓库,请先缩小仓库范围,不要未经思考就授权整个组织。
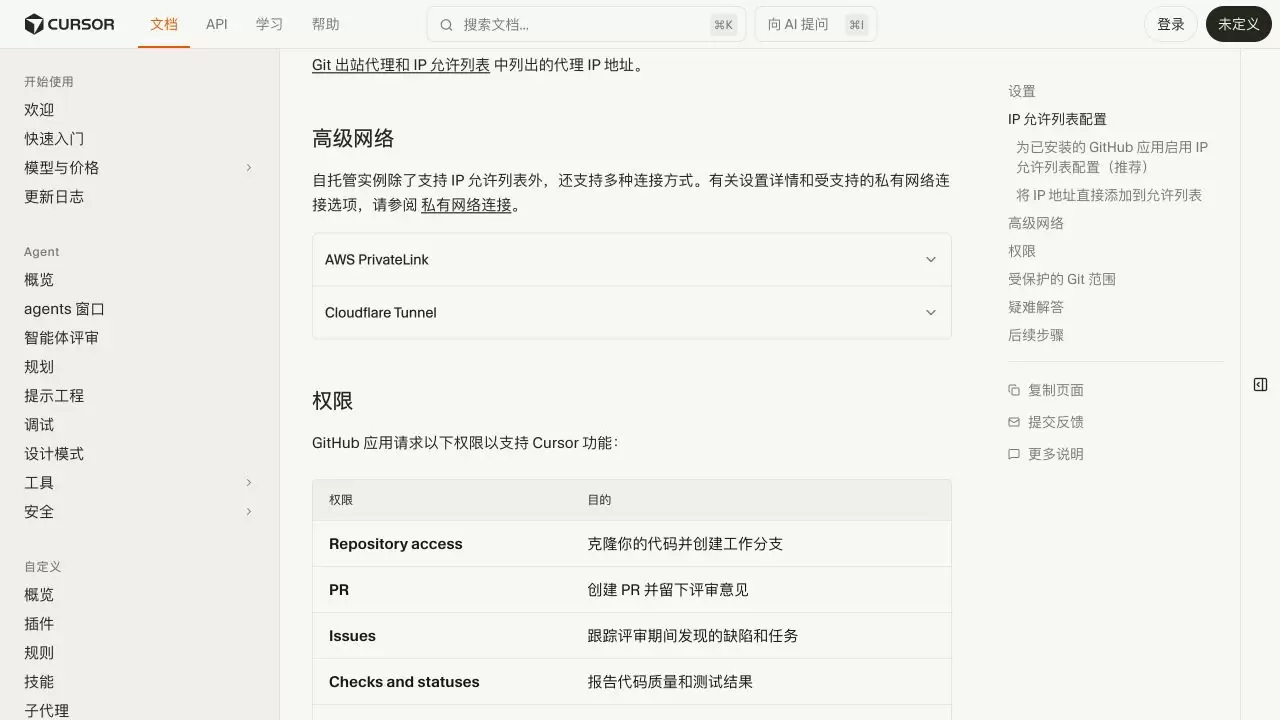
此图展示了Repository access、PR、Issues、Checks and statuses四类权限及其用途。继续往下看同一权限表,还能看到工作流、分支保护相关管理信息、自定义仓库角色和组织自定义属性;这些均为功能边界说明,并非已对某个仓库执行过操作的记录。
返回 Cursor 配置仓库功能
入口位置:在GitHub上保存好安装范围后,返回Cursor Dashboard的Integrations页面,再进入GitHub连接管理页。主要动作:为刚授权的仓库开启团队所需的Cloud Agents或Bugbot功能,同时核对仓库是否在可配置范围内。
成功标志:在Cursor的GitHub连接中能选到目标仓库,对应的功能开关或配置项均可正常保存。失败处理:若GitHub显示已安装但Cursor中仍无仓库,请先返回Manage Connection检查仓库选择是否已保存,再确认是否装对了组织;若仓库可见但功能无法使用,请核对权限表和组织策略。
有 IP 允许列表时先开通托管出站访问
入口位置:先在Cursor侧申请为团队开通托管出站访问,再进入GitHub组织的Security与IP allow list页面。主要动作:开通后启用“Allow access by GitHub Apps”,使已安装的Cursor App继承官方维护的地址范围。
成功标志:GitHub组织的IP allow list允许GitHub Apps访问,Cursor发起的仓库请求不再被网络规则拦截。失败处理:若尚未开通Cursor侧的能力,请勿先修改GitHub的开关;开关启用后仍被拒绝,请对照Cursor页面列出的出站IP和组织列表,检查是否还叠加了IdP或私有网络限制。
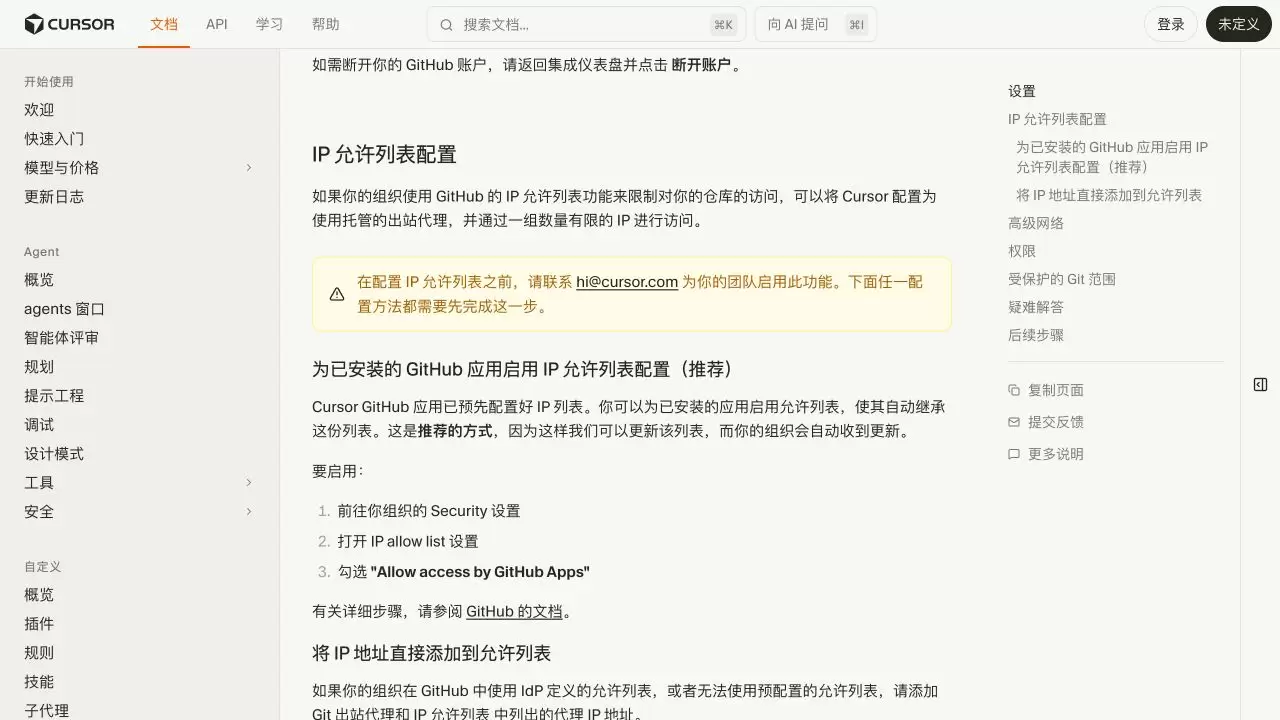
图中的黄色提示框为前置条件,下方三步才是GitHub组织内的操作路径。若跳过前置开通步骤,仅打开“Allow access by GitHub Apps”,网络限制仍可能阻止仓库访问。
需要更严格隔离时设置受保护 Git 范围
入口位置:Cursor GitHub集成的Protected Git scopes配置页,以及对应GitHub组织的管理设置页。主要动作:将指定的GitHub组织绑定到正确的Cursor组织上,使仓库访问仅落在预期的团队边界内。
成功标志:绑定关系中显示对应的Cursor组织与GitHub组织,团队只能在授权边界内看到仓库。失败处理:若组织名称相近或管理员身份不确定,请勿随意点保存;若看不到绑定入口,请先确认自己是否拥有GitHub组织所有者或管理员权限,再检查Cursor的团队权限。
连接异常时按症状回查
入口位置:Cursor GitHub集成页面的Troubleshooting区域。主要动作:仅展开与当前症状匹配的项:智能体无法访问仓库、PR权限被拒绝,或应用在GitHub设置中不可见。
成功标志:能将问题归入仓库范围、权限策略或应用可见性其中一类,并找到对应的组织与连接设置。失败处理:若仓库访问失败,请先查Manage Connection中的仓库范围;若PR被拒绝,请查分支保护、必需检查和写入权限;若应用不可见,请确认查看的是组织设置,且当前账号拥有管理应用的权限。
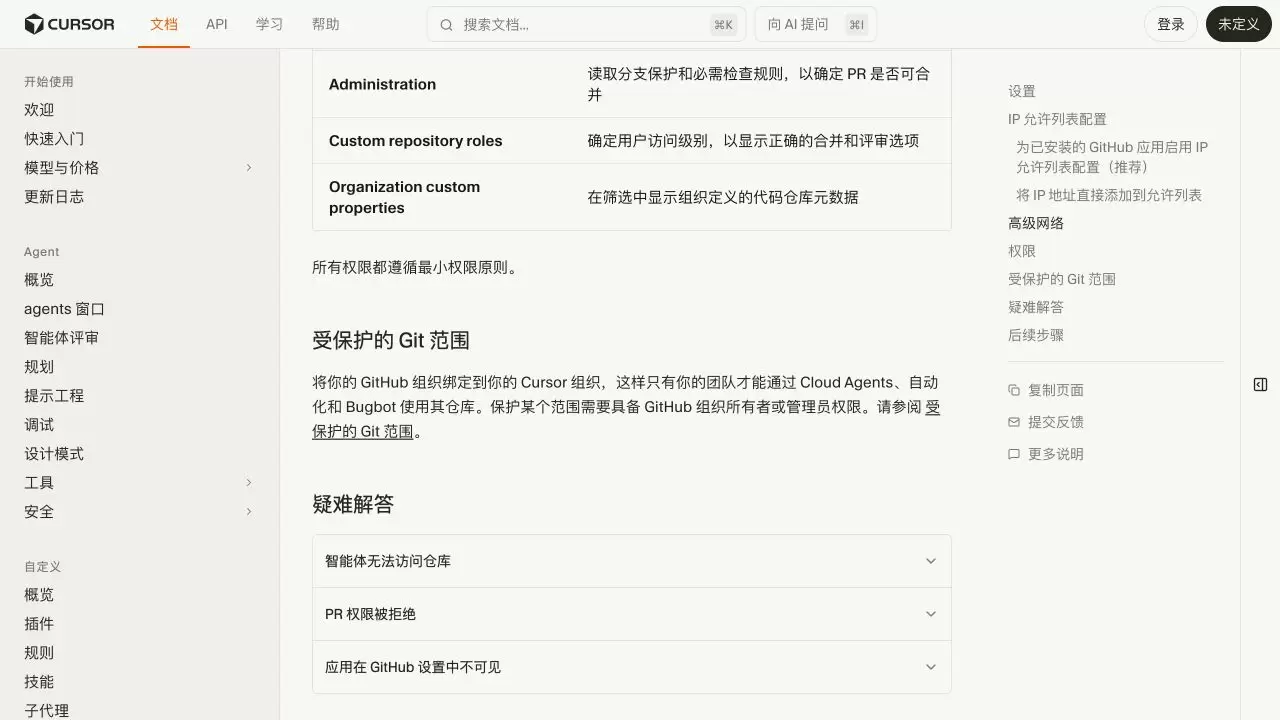
此图中的三个折叠项分别对应访问、PR和应用可见性三类问题。先按症状选择一项排查,可避免同时修改仓库范围、网络和分支保护,导致最后无法确定是哪处设置起了作用。
不再使用时从 Cursor 断开连接
入口位置:Cursor Dashboard的Integrations页面,进入GitHub连接管理页。主要动作:点击“Disconnect account”,然后按照团队变更流程确认确实不再需要此连接。
成功标志:GitHub集成回到未连接状态,Cursor不再列出原连接仓库的相关功能。失败处理:若断开后GitHub组织仍显示该应用,请分别核对Cursor的连接状态和GitHub App的安装状态;需等组织管理员确认影响范围后,再决定是否在GitHub侧移除应用,以免误伤其他团队。
交给团队使用前核对这些状态
- Cursor管理员和GitHub组织管理员的职责已分别确认清楚。
- 连接是从Cursor Dashboard的Integrations发起的,GitHub App的名称和开发者身份已核对一致。
- 仓库范围明确选择了全部仓库或指定仓库,未将无关仓库一并开放。
- 仓库访问、PR、Issues、检查与状态、工作流和组织元数据等权限均有对应的业务用途。
- 返回Cursor后能看到目标仓库,且计划启用的Cloud Agents或Bugbot配置均可正常保存。
- 启用IP允许列表的组织,已先开通托管出站访问,再设置了“Allow access by GitHub Apps”。
- 受保护Git范围绑定的是正确的Cursor组织和GitHub组织。
- 仓库访问、PR权限和应用可见性问题均按对应入口分别排查,未同时修改多类设置。
- 五张页面截图均能正常加载,且每张只承担一个主要证明点。

游乐网为非赢利性网站,所展示的游戏/软件/文章内容均来自于互联网或第三方用户上传分享,版权归原作者所有,本站不承担相应法律责任。如您发现有涉嫌抄袭侵权的内容,请联系youleyoucom@outlook.com。
 同类文章

CAD零基础入门教程:坐标输入、图层管理与基础绘图命令
本文面向CAD零基础学习者,系统讲解坐标输入、图层管理与基础绘图命令的核心用法。通过分步实操与常见问题排查,帮助新手建立精确绘图习惯,掌握规范出图的基础能力。

CAD从入门到项目交付:绘图、标注、图块与实战工作流
掌握CAD的核心在于建立“画得准、标得清、复用快、交付稳”的工作流。本文提供从环境设置、高频命令组合、标注规范、图块标准化到项目分阶段交付的完整路径,帮助初学者避免常见返工陷阱,独立完成可检查、可复用、可打印的工程图纸。

Claude Code 登录指南:个人、Teams 与企业账号区分与授权步骤
本文详细解析 Claude Code 登录前的账号类型区分方法,涵盖个人订阅、Teams 席位与企业 Enterprise 席位的授权路径差异。提供终端登录命令、环境变量排查及常见异常处理步骤,帮助用户快速完成正确授权并避免登录路径混淆。

Claude Code 文件修改前的权限模式配置与命令审批指南
本文详细介绍Claude Code在修改文件前的权限模式配置方法,包括defaultMode可选值、permissions allow与deny规则设置、多层级配置文件管理以及 status验证技巧,帮助开发者安全高效地使用AI编程助手。

Claude Code接入VS Code后先测扩展和终端命令
在VS Code中接入Claude Code后,建议优先验证扩展面板与集成终端两条入口。本文提供标准检查顺序、关键命令与常见故障排查路径,帮助你快速确认环境就绪,避免后续开发受阻。


- 热门数据榜


 相关攻略
 2026-09-01 16:53
2026-09-01 16:52
2026-09-01 14:27
2026-09-01 14:12
2026-09-01 14:10
2026-09-01 14:07
2026-09-01 13:55
2026-09-01 13:47
热门教程
- 游戏攻略
- 安卓教程
- 苹果教程
- 电脑教程







