





理解 MySQL 架构与安装前准备
MySQL 采用典型的客户端/服务端(C/S)架构。服务端(mysqld)是核心守护进程,负责数据存储、查询解析、事务管理与并发控制;客户端(如 mysql 命令行、Workbench、DBeaver 等)仅负责建立 TCP 连接、发送 SQL 指令并渲染返回结果。安装前需明确版本策略:生产环境强烈建议选用 LTS 长期支持版(如 MySQL 8.0 或 5.7),开发测试可跟进最新稳定版。默认监听端口为 3306,数据目录在 Linux 通常为 /var/lib/mysql,Windows 为 C:\ProgramData\MySQL\MySQL Server 8.0\Data,核心配置文件为 my.cnf 或 my.ini。初始超级管理员账户为 root,拥有全局最高权限。环境准备方面,Linux 需提前安装 libaio、numactl 等依赖,关闭或配置 SELinux/防火墙放行 3306 端口;Windows 需确保 VC++ 运行库完整,安装路径严禁包含中文或空格。务必提前检查端口占用情况并预留至少 2GB 磁盘空间,避免安装中途因资源不足中断。
完成 MySQL 安装与基础初始化配置
安装需严格遵循官方流程。以 Linux APT 源为例,执行 sudo apt update && sudo apt install mysql-server 后,包管理器会自动部署二进制文件。首次启动前必须初始化数据目录,系统通常会自动执行或需手动运行 sudo mysqld --initialize --user=mysql,终端会打印临时 root 密码,务必立即记录。随后通过 sudo systemctl enable --now mysqld 设置开机自启并立即拉起服务。基础参数通过编辑 /etc/mysql/mysql.conf.d/mysqld.cnf(或 /etc/my.cnf)调整:在 [mysqld] 段添加 port=3306 指定监听端口,datadir=/var/lib/mysql 明确数据路径,character-set-server=utf8mb4 与 collation-server=utf8mb4_0900_ai_ci 确保完整多语言字符集支持。修改后执行 sudo systemctl restart mysqld 重载配置。Windows 用户可通过 MySQL Installer 图形向导完成同等操作,在 Configuration 阶段勾选 Start MySQL Server at System Startup 并设置符合复杂度要求的密码,向导会自动生成 my.ini 并应用参数。
连接 MySQL 并验证安装结果
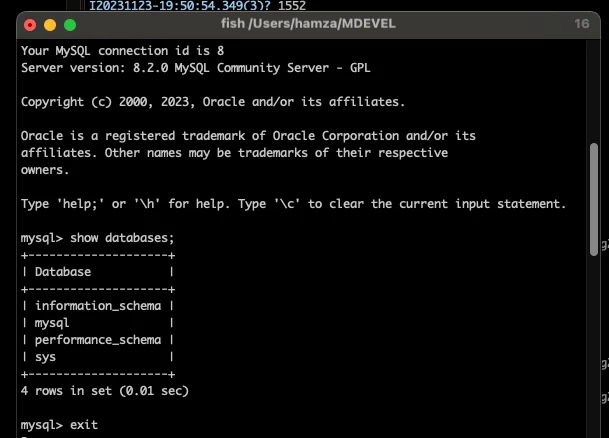
服务正常运行后,需通过多维度操作验证安装完整性。在终端执行 mysql -u root -p,输入初始化密码进入交互环境。首先运行 SELECT VERSION(); 确认返回版本号与安装目标一致;执行 SHOW DATABASES; 查看系统默认库(information_schema、mysql、performance_schema、sys),证明数据字典与系统表加载无误。为验证认证机制,查询 SELECT user, host, authentication_string FROM mysql.user WHERE user='root';,确认 host 字段为 localhost 且密码已采用 caching_sha2_password 或 mysql_native_password 加密。接着进行基础 SQL 链路测试:CREATE DATABASE verify_db; USE verify_db; CREATE TABLE t1(id INT PRIMARY KEY, name VARCHAR(50)); INSERT INTO t1 VALUES(1, 'test'); SELECT * FROM t1; 若顺利返回插入记录,则表明 InnoDB 存储引擎、SQL 解析器与事务提交模块均工作正常。若使用 Navicat 等图形客户端,新建连接填写主机 127.0.0.1、端口 3306 及密码,测试连接成功即代表网络监听、TCP 握手与账户鉴权全链路畅通。
排查安装配置中的常见问题与安全避坑
部署阶段高频问题需掌握精准定位方法。服务启动失败时,优先查看日志:Linux 执行 sudo journalctl -u mysqld -e 或 cat /var/log/mysql/error.log,常见原因为数据目录属主非 mysql:mysql 或配置文件存在语法拼写错误;端口冲突通过 sudo netstat -tulnp | grep 3306 定位占用进程并 kill。root 登录报 Access denied 多因未正确修改临时密码或 auth_socket 插件限制,需使用 sudo mysql 免密登录后执行 ALTER USER 'root'@'localhost' IDENTIFIED WITH mysql_native_password BY 'StrongPass123!'; 修复。字符集乱码通常因客户端与服务器编码不一致,需在配置文件中统一 utf8mb4 并重启服务。安全实践方面,严禁保留空密码或弱口令;生产环境必须限制 root 仅允许 localhost 登录,通过 CREATE USER 与 GRANT 按需创建业务账户并遵循最小权限原则;防火墙仅对可信 IP 段开放 3306 端口,切勿将数据库直接暴露于公网,定期审计 mysql.user 表权限分配,从架构源头阻断暴力破解与越权访问风险。







