

当前位置: 首页
编程语言
云安全实战:IAM 权限管理的核心原则与落地指南

云安全实战:IAM 权限管理的核心原则与落地指南

时间:2026-10-09
转载

在云原生架构中,网络边界已逐渐模糊,身份认证与访问控制(IAM)成为守护数据资产的核心防线。本文从 IAM 的基础组件解析入手,深入探讨如何基于最小权限原则设计策略,并通过角色、临时凭证与多因素认证构建动态安全链路。文章进一步提供权限验证、审计追踪及常见配置误区的排查方法,旨在帮助开发者与运维人员建

理解云安全与 IAM 的核心职责

传统物理网络边界在云环境中被打破,攻击面从网络层转向身份凭证泄露、越权访问与配置错误。因此,身份认证与访问控制(IAM)成为新的安全核心。IAM 通过集中化的身份认证、细粒度授权和访问控制机制,为计算、存储、数据库等云资源构筑逻辑防线。在 IAM 体系中,用户代表具体人员或应用实体,组用于批量管理具有相同职责的用户,角色是赋予临时权限的身份载体,而策略则是定义允许或拒绝操作的规则文档。四者通过绑定关系协同工作:策略附加到用户、组或角色上,当主体发起请求时,IAM 引擎会评估策略中的 Effect、Action 与 Resource 字段,决定是否放行。明确这些概念及其层级关系,是构建零信任云架构的第一步。

展示云环境中的用户、IAM、策略与计算、存储、数据库等云资源之间的身份认证和访问控制关系。
AWS IAM 展示主体经身份认证后,由策略决定对 EC2、IAM、S3 等云资源执行哪些操作。

按最小权限原则设计 IAM 策略

最小权限原则要求仅授予完成特定任务所需的最低权限,避免过度授权带来的横向移动风险。在实际配置中,应基于业务场景创建独立 IAM 角色而非共享用户,并编写精确的策略文档。策略需明确指定 Effect、Action 和 Resource,严禁使用通配符覆盖所有操作或资源。例如,为日志分析服务配置策略时,应限定其仅能读取特定日志存储桶,而非授予全量读写权限。同时,需避免权限叠加导致的隐式越权,定期清理冗余策略。对于长期高权限账号,应拆分为多个低权限角色,通过条件键限制 IP、时间或 MFA 状态,确保权限边界清晰可控。

展示云控制台中的IAM角色或权限策略配置界面,突出Action、Resource、Effect等权限字段及最小权限配置。
IAM 策略服务摘要界面展示 Action、Resource 和请求条件,可用于收敛权限范围。

实施角色、临时凭证与多因素认证

生产环境强烈建议优先使用 IAM 角色与临时凭证替代长期静态密钥。长期 Access Key 一旦泄露将导致持久性入侵,而临时凭证具备自动过期特性,显著降低凭证暴露面。配置跨服务访问时,可通过 AssumeRole 机制让服务临时扮演目标角色,实现安全调用。同时,必须为所有特权账号启用多因素认证,在控制台登录或 API 调用关键操作时强制二次验证。凭证安全实践还包括建立自动化密钥轮换流程,严禁在代码仓库中硬编码密钥,并彻底禁止多人共用同一账号。通过结合角色信任策略与 MFA 条件限制,可构建动态、可追溯的身份访问链路。
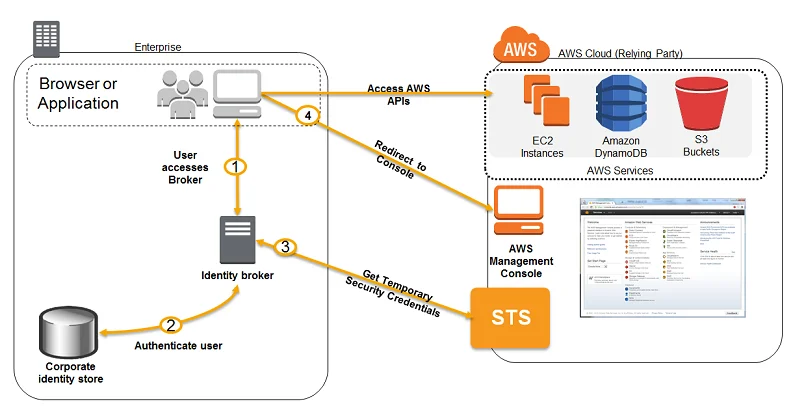
展示用户通过MFA认证后获取临时凭证并访问云资源的真实认证流程或云IAM安全设置界面。
AWS 官方流程图展示身份认证后通过 IAM 角色和 STS 获取临时安全凭证,再访问 AWS 资源。

验证权限并通过审计发现风险

权限配置完成后,必须通过系统化验证与持续审计确保其有效性。可利用云厂商提供的策略模拟器预演特定用户或角色对目标资源的访问结果,提前拦截越权配置。随后进行实际访问测试,结合云审计日志记录 API 调用轨迹,核对请求主体、时间戳、源 IP 与返回状态码。审计过程中需重点筛查未使用的闲置权限、非工作时段异常访问及权限随时间膨胀的现象。建议建立季度权限复核机制,利用访问分析工具自动识别超过三十天未调用的策略,并触发降权或回收流程。通过模拟测试、日志追踪与定期审查闭环,可动态收敛权限攻击面。

展示云审计日志、IAM访问记录或权限分析工具中的访问事件与权限验证结果。
CloudTrail Event history 展示用户、事件时间、事件来源等访问记录,可用于权限验证与审计追踪。

排查常见 IAM 配置误区

IAM 配置误区往往是数据泄露的根源。典型高风险问题包括将存储桶或数据库误设为公开访问、Root 或管理员账号直接用于日常运维、Access Key 硬编码泄露、策略范围过宽以及员工离职后账号未及时禁用。针对公开资源误授权,应立即启用存储桶策略阻断匿名访问,并通过网络策略限制来源 IP。Root 账号必须禁用 API 密钥,仅保留紧急恢复用途,日常操作一律通过 IAM 角色委派。密钥泄露需立即轮换并启用密钥扫描工具拦截提交记录。对于离职人员,应纳入自动化下线流程,同步撤销所有组权限与临时凭证。整改后需通过权限审计工具验证策略收敛效果,确保无残留高危配置。

展示IAM安全检查或云安全态势管理界面中的过度权限、密钥风险、公开访问等典型安全告警。
IAM Access Analyzer 安全发现面板展示公开访问、组织外访问及资源类型风险,可用于发现权限配置问题。

游乐网为非赢利性网站,所展示的游戏/软件/文章内容均来自于互联网或第三方用户上传分享,版权归原作者所有,本站不承担相应法律责任。如您发现有涉嫌抄袭侵权的内容,请联系youleyoucom@outlook.com。

同类文章
更多
Zustand 状态管理:从跨组件共享到性能优化的实战指南

Zustand 状态管理:从跨组件共享到性能优化的实战指南

本文深入解析 Zustand 在 React 应用中的核心机制,重点阐述如何通过发布订阅模式解决 Props Drilling 问题。通过具体代码演示 Store 的创建与跨组件读写,验证响应式更新流程。文章详细讲解选择器机制对渲染性能的影响,并剖析状态拆分、异步处理及适用边界等常见陷阱,提供一套兼

时间:2026-10-09 18:15
Python 单元测试隔离术:掌握 patch 替换与 Mock 行为控制

Python 单元测试隔离术:掌握 patch 替换与 Mock 行为控制

在 Python 测试中,隔离外部依赖是保证用例稳定性的关键。本文从 `unittest mock` 的核心机制出发,解析 `patch` 如何精准替换查找路径上的对象,以及 Mock 如何模拟函数、类与属性行为。通过具体代码示例,展示如何控制返回值、异常抛出及调用验证,并重点剖析路径错误、装饰器顺

时间:2026-10-09 18:10
Python静态检查:mypy类型检查配置

Python静态检查:mypy类型检查配置

介绍mypy的静态类型检查机制,以及如何在Python项目中完成安装、配置、执行检查并逐步收紧类型约束,帮助开发者尽早发现类型错误并避免常见配置陷阱。

时间:2026-10-09 18:05
PHP 接口:从契约约束到依赖注入的实战指南

PHP 接口:从契约约束到依赖注入的实战指南

本文从 PHP 接口的契约本质出发,探讨如何利用类型提示(Type Hinting)强化行为约束,并通过依赖注入实现模块间的低耦合。文章结合具体代码示例,解析接口在提升代码可替换性与可维护性方面的核心价值,同时指出常见的设计陷阱与应对策略,帮助开发者建立清晰的抽象思维。

时间:2026-10-09 18:00
Python迭代器:iter与next协议实现

Python迭代器:iter与next协议实现

从迭代器协议入手,理解iter()与next()的协作机制,并通过自定义迭代器掌握协议实现、StopIteration终止、实际验证以及常见避坑。

时间:2026-10-09 17:55
热门专题
更多
刀塔传奇破解版无限钻石下载大全 刀塔传奇破解版无限钻石下载大全
洛克王国正式正版手游下载安装大全 洛克王国正式正版手游下载安装大全
思美人手游下载专区 思美人手游下载专区
好玩的阿拉德之怒游戏下载合集 好玩的阿拉德之怒游戏下载合集
不思议迷宫手游下载合集 不思议迷宫手游下载合集
百宝袋汉化组游戏最新合集 百宝袋汉化组游戏最新合集
jsk游戏合集30款游戏大全 jsk游戏合集30款游戏大全
宾果消消消原版下载大全 宾果消消消原版下载大全


