




如何预防和恢复REVRAC勒索病毒攻击

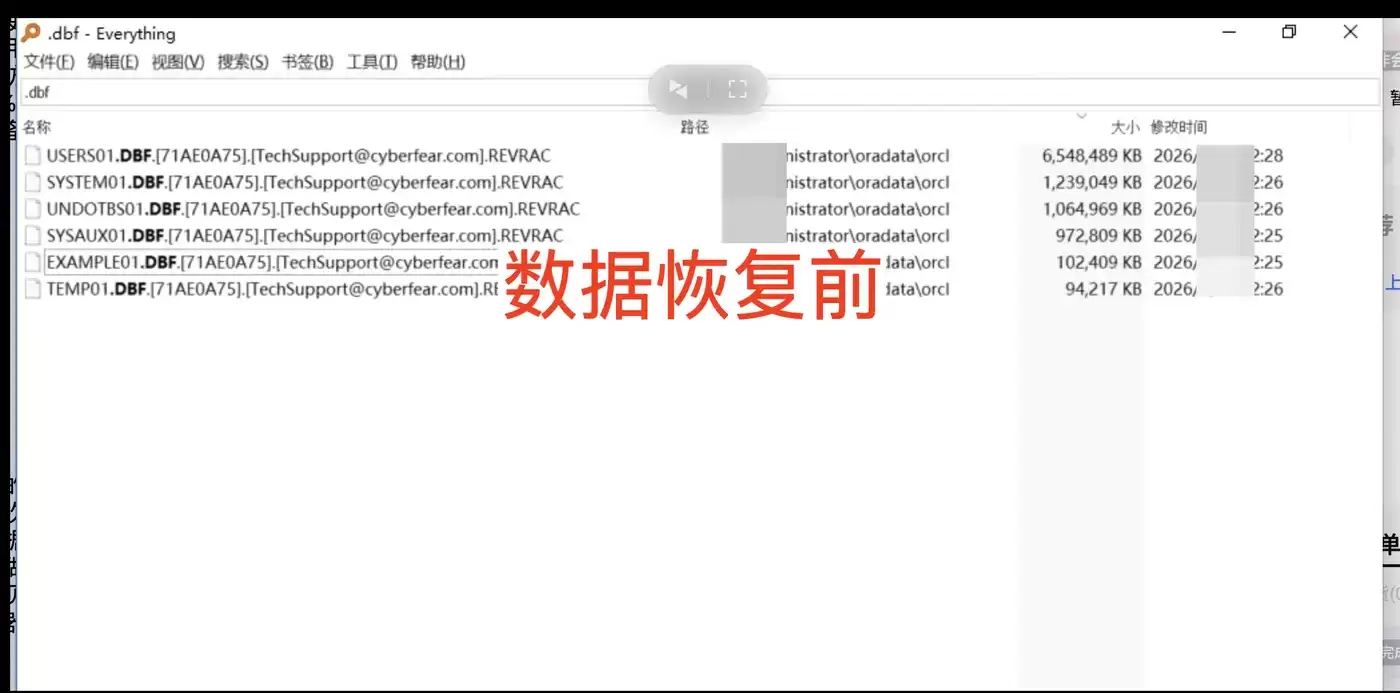
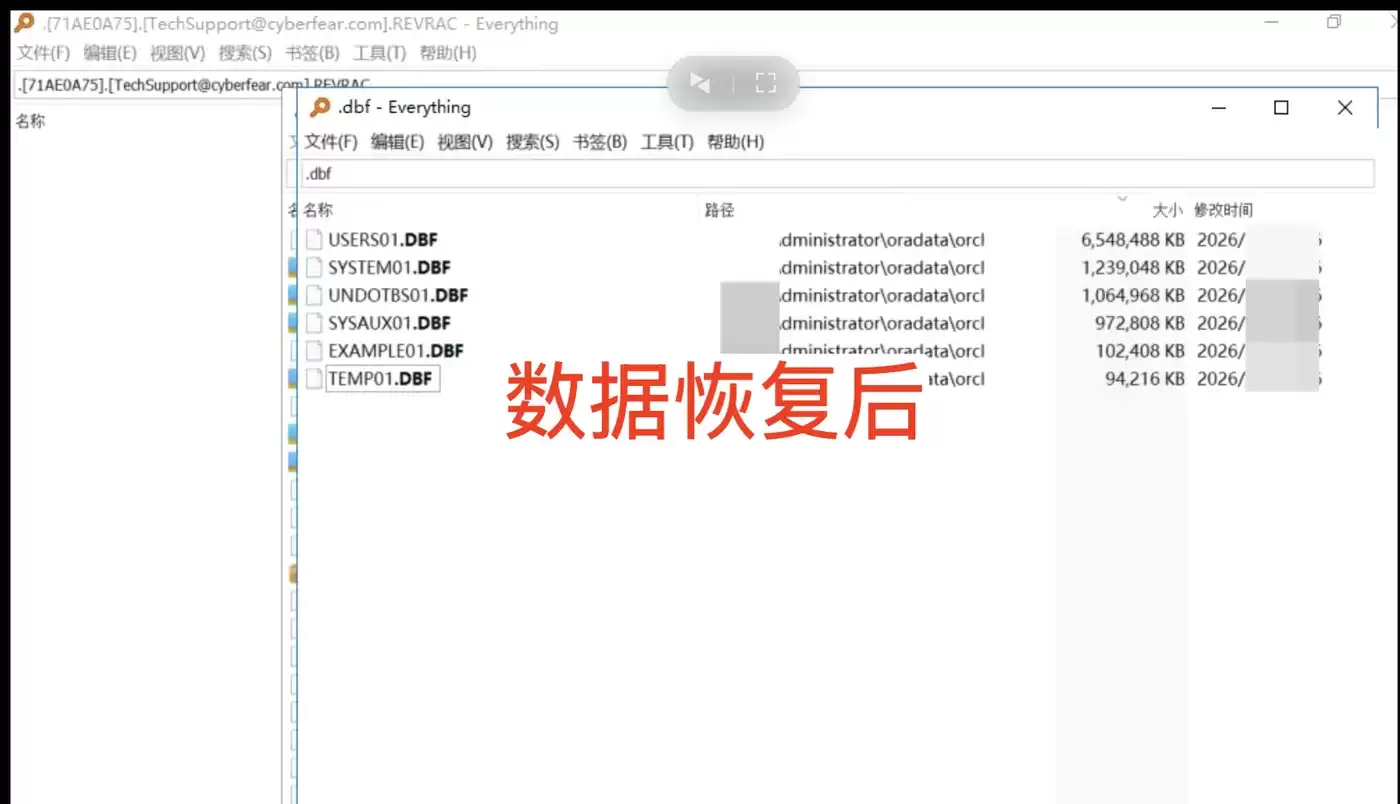
引言 [TechSupport@cyberfear com] REVRAC 与 [OnlyBuy@cyberfear com] REVRAC 是两种非常典型的定向勒索病毒变种,常见攻击路径通常是通过暴露在公网的 RDP 端口入侵内网,再借助高权限环境直接启动加密程序。更麻烦的是,这类勒索软件家族迭
引言
.[TechSupport@cyberfear.com].REVRAC 与 .[OnlyBuy@cyberfear.com].REVRAC 是两种非常典型的定向勒索病毒变种,常见攻击路径通常是通过暴露在公网的 RDP 端口入侵内网,再借助高权限环境直接启动加密程序。更麻烦的是,这类勒索软件家族迭代速度快、加密方式激进,传统依赖特征库的安全拦截方案,很多时候难以及时跟上其变种更新节奏。
本文重点介绍两部分内容:其一,如何利用 Outlook 的 OST 离线缓存机制,在 Exchange 服务器同样遭受攻击的情况下,尽可能从本地电脑恢复完整邮件历史;其二,如何部署 PowerShell 约束语言模式(CLM)。相比单纯限制脚本执行,这种防护方式更深入、更彻底——它直接从语法和运行能力层面限制 PowerShell 调用底层 API 的权限,再结合网络位置欺骗策略,强制系统封堵自身共享端口。数据安全从来不是小问题,处置越及时,数据恢复和风险控制的空间就越大。
一、 REVRAC 的“高强度加密”与“脚本依赖”
对 OST 文件的“遗漏”REVRAC 勒索病毒在扫描文件时,主要锁定常见办公文档扩展名(.doc、.xls、.pdf 等)。Outlook 的 OST 文件(outlook.ost)通常体积较大,且属于复合型数据库文件。如果 Outlook 在感染时处于开启状态,OST 文件往往会被系统锁定,病毒常常会跳过这个正在占用中的“大文件”,或者仅做简单读取而非直接加密。 脚本加载器的横行
Phobos 家族经常使用 PowerShell 脚本作为加载器,借助其强大的 .NET 调用能力与 COM 对象交互能力,完成下载恶意载荷、关闭安全软件以及执行加密等操作。
二、 数据恢复:抢救“孤岛”状态的 OST 缓存文件
当用户的 Exchange 邮箱被勒索软件加密,或者云端同步数据也遭到破坏时,本地 OST 文件很可能成为唯一可用的数据“孤岛”。
定位 OST 文件操作逻辑:
OST 文件通常位于 C:Users[用户]AppDataLocalMicrosoftOutlook 目录下。
该文件没有绝对统一的命名规则,常见名称包括 outlook.ost 或 YourName@domain.ost。
判断是否可恢复: 检查该文件的修改时间。如果时间停留在病毒爆发前,且文件大小正常(MB 或 GB 级别),则说明它很可能未被加密,或至少未被完全覆盖。 强制脱离连接与转换
操作逻辑:
物理断网: 在尚未完成病毒清理前,不要启动 Outlook,以免同步机制覆盖本地 OST 数据。
使用修复工具: 运行 Office 自带的 scanpst.exe(收件箱修复工具),尝试修复可能受损的 OST 文件头部结构。
数据导出: 由于 OST 文件通常与原账户强绑定,如果原邮箱账户已无法正常连接,建议使用专业的 OST 转 PST 工具进行转换,例如 Stellar、Kernel 等。
可抢救内容: 成功转换后,通常可以恢复收件箱、发件箱、日历、联系人以及邮件附件。这对于找回保存在邮件中的合同、票据扫描件和业务往来资料尤其关键。 浏览器 Cookie 数据库的“选择性恢复”
操作逻辑:
虽然前文提到了 IndexedDB,但浏览器 Cookie 数据库(Cookies 文件)中同样保存了大量自动登录令牌。
如果 REVRAC 病毒删除了 Cookie 文件,可以使用 Recuva 之类的数据恢复工具开启“深度扫描”,重点搜索时间戳位于病毒爆发前的 SQLite DB 文件。
验证方式: 将导出的 Cookie 导入浏览器后,可尝试访问对应云端网站,确认是否能够免密登录,从而找回进入云端备份的数据入口。
如遭遇不明勒索软件攻击,您可添加我们的技术服务号(huifu234)获取专业指导或紧急救援服务。
三、 预防:强制 PowerShell 约束语言模式 (CLM) 与网络位置欺骗
以往的防御措施大多集中在拦截可疑文件或封锁特定端口。这里我们从运行环境控制与网络感知策略两个层面入手,提升勒索病毒防御能力。
启用 PowerShell 约束语言模式这是一种非常强力的防护策略,它并非完全阻止 PowerShell 运行,而是大幅削弱 PowerShell 的危险能力。
原理: 将 PowerShell 限制在“约束语言模式”下。在这一模式中,只允许使用核心语言元素(变量、循环、基础运算),同时彻底禁止调用 .NET 类、COM 对象(如 WScript.Shell)以及 Windows API。
部署策略:
环境变量: 配置系统环境变量 __PSLockdownPolicy,值设为 4(最高限制级别)。
组策略: 在 GPO 中启用“打开脚本块日志”,并配合“脚本执行策略”统一进行审计与控制。
防御效果:
REVRAC 的 PowerShell 脚本通常需要调用 System.IO.File 类删除文件,或通过 System.Net.WebClient 下载恶意程序。
在 CLM 模式下,一旦脚本尝试执行 New-Object System.Net.WebClient,系统就会直接报错:“无法在此模式下访问类型 System.Net.WebClient”。
这样一来,勒索脚本会瞬间失去关键攻击能力,沦为无法继续执行的无效代码。 防火墙网络位置欺骗
攻击者往往会利用内网中的“默认信任”机制进行横向渗透与传播。我们可以反向利用系统策略,欺骗 Windows,让其在内网环境中也误判自己处于“公用网络”(例如咖啡厅 Wi-Fi)状态。
原理: Windows 防火墙规则会根据“网络位置”(域、专用、公用)应用不同的安全策略。在“公用”网络模式下,系统默认关闭网络发现、文件共享以及远程桌面(RDP)入站连接。
操作策略:
命令行配置: 使用 PowerShell 强制将所有网络接口的网络类别统一设置为 Public。
先将所有网络配置文件统一列出,然后强制切换为 Public。
Set-NetConnectionProfile -NetworkCategory Public
```
防火墙规则加固:在防火墙高级设置中,针对“公用”配置文件额外添加一条自定义规则,直接拦截所有入站 TCP/UDP 连接,仅保留必要的 DHCP 和 DNS 端口。
防御效果:
即便 REVRAC 已感染其中一台终端,后续通常也会尝试通过 SMB(445 端口)或 RDP(3389 端口)连接同一网段内的其他设备。
但当网络位置被“伪装”为“Public”后,防火墙会默认拦截这类内网连接请求。这样不仅能够有效阻断勒索病毒横向移动路径,也相当于进一步提升了内网隔离与终端防护能力。
结语
面对 .[TechSupport@cyberfear.com].REVRAC 这类高风险勒索病毒,在数据恢复层面,可以利用 Outlook OST 离线缓存的“孤岛”特性,尽可能从本地存档中抢救关键邮件与通信数据,即使云端邮件内容已经受到污染。再从防御层面看,借助 PowerShell 约束语言模式,可以直接切断勒索脚本最核心的系统操作能力;配合网络位置欺骗策略,则能让内网环境自动进入更高等级的防护状态。将客户端缓存恢复、PowerShell 运行环境限制和网络隔离策略结合起来,本质上就是在面对高危勒索软件攻击时,为企业争取更多数据恢复时间与安全缓冲空间。

游乐网为非赢利性网站,所展示的游戏/软件/文章内容均来自于互联网或第三方用户上传分享,版权归原作者所有,本站不承担相应法律责任。如您发现有涉嫌抄袭侵权的内容,请联系youleyoucom@outlook.com。
 同类文章

CAD零基础入门教程:坐标输入、图层管理与基础绘图命令
本文面向CAD零基础学习者,系统讲解坐标输入、图层管理与基础绘图命令的核心用法。通过分步实操与常见问题排查,帮助新手建立精确绘图习惯,掌握规范出图的基础能力。

CAD从入门到项目交付:绘图、标注、图块与实战工作流
掌握CAD的核心在于建立“画得准、标得清、复用快、交付稳”的工作流。本文提供从环境设置、高频命令组合、标注规范、图块标准化到项目分阶段交付的完整路径,帮助初学者避免常见返工陷阱,独立完成可检查、可复用、可打印的工程图纸。

Claude Code 登录指南:个人、Teams 与企业账号区分与授权步骤
本文详细解析 Claude Code 登录前的账号类型区分方法,涵盖个人订阅、Teams 席位与企业 Enterprise 席位的授权路径差异。提供终端登录命令、环境变量排查及常见异常处理步骤,帮助用户快速完成正确授权并避免登录路径混淆。

Claude Code 文件修改前的权限模式配置与命令审批指南
本文详细介绍Claude Code在修改文件前的权限模式配置方法,包括defaultMode可选值、permissions allow与deny规则设置、多层级配置文件管理以及 status验证技巧,帮助开发者安全高效地使用AI编程助手。

Claude Code接入VS Code后先测扩展和终端命令
在VS Code中接入Claude Code后,建议优先验证扩展面板与集成终端两条入口。本文提供标准检查顺序、关键命令与常见故障排查路径,帮助你快速确认环境就绪,避免后续开发受阻。


- 热门数据榜
 1
 2
 3
 4
5
6
7
8
9
10
相关攻略
 2026-09-01 16:53
2026-09-01 16:52
2026-09-01 14:27
2026-09-01 14:12
2026-09-01 14:10
2026-09-01 14:07
2026-09-01 13:55
2026-09-01 13:47
热门教程
- 游戏攻略
- 安卓教程
- 苹果教程
- 电脑教程







