理解Nginx限速机制与limit_rate工作原理
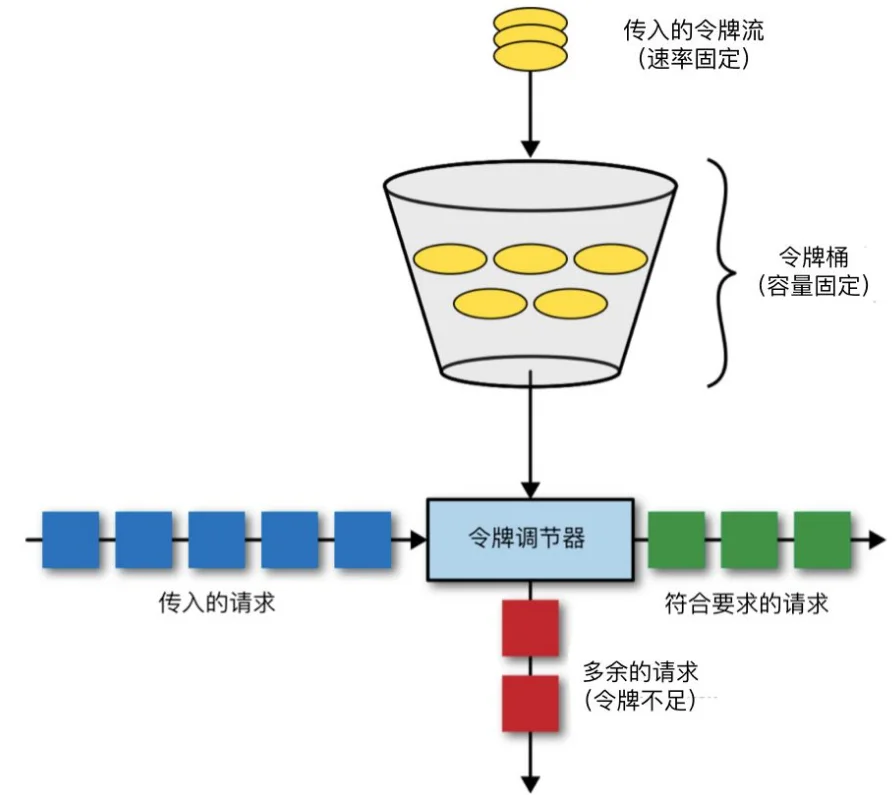
Nginx的limit_rate指令并非简单的流量整形,而是基于连接维度的速率限制。其核心机制是在响应体(Response Body)发送阶段介入,通过监控写入客户端Socket的数据量来实现。当发送速率超过设定阈值时,Nginx会主动暂停写入,等待时间窗口过去后继续传输,从而将平均带宽平滑地控制在目标值内。需要明确的是,该限制仅作用于响应体数据,HTTP头部信息的传输不受影响,且默认单位为字节/秒(Byte/s)。例如,limit_rate 100k;表示每个连接每秒最多传输100KB数据。这种机制是Nginx的核心功能,无需额外模块,适用于防止大文件下载耗尽服务器带宽或保障多用户并发时的公平性。
配置limit_rate实现响应带宽控制
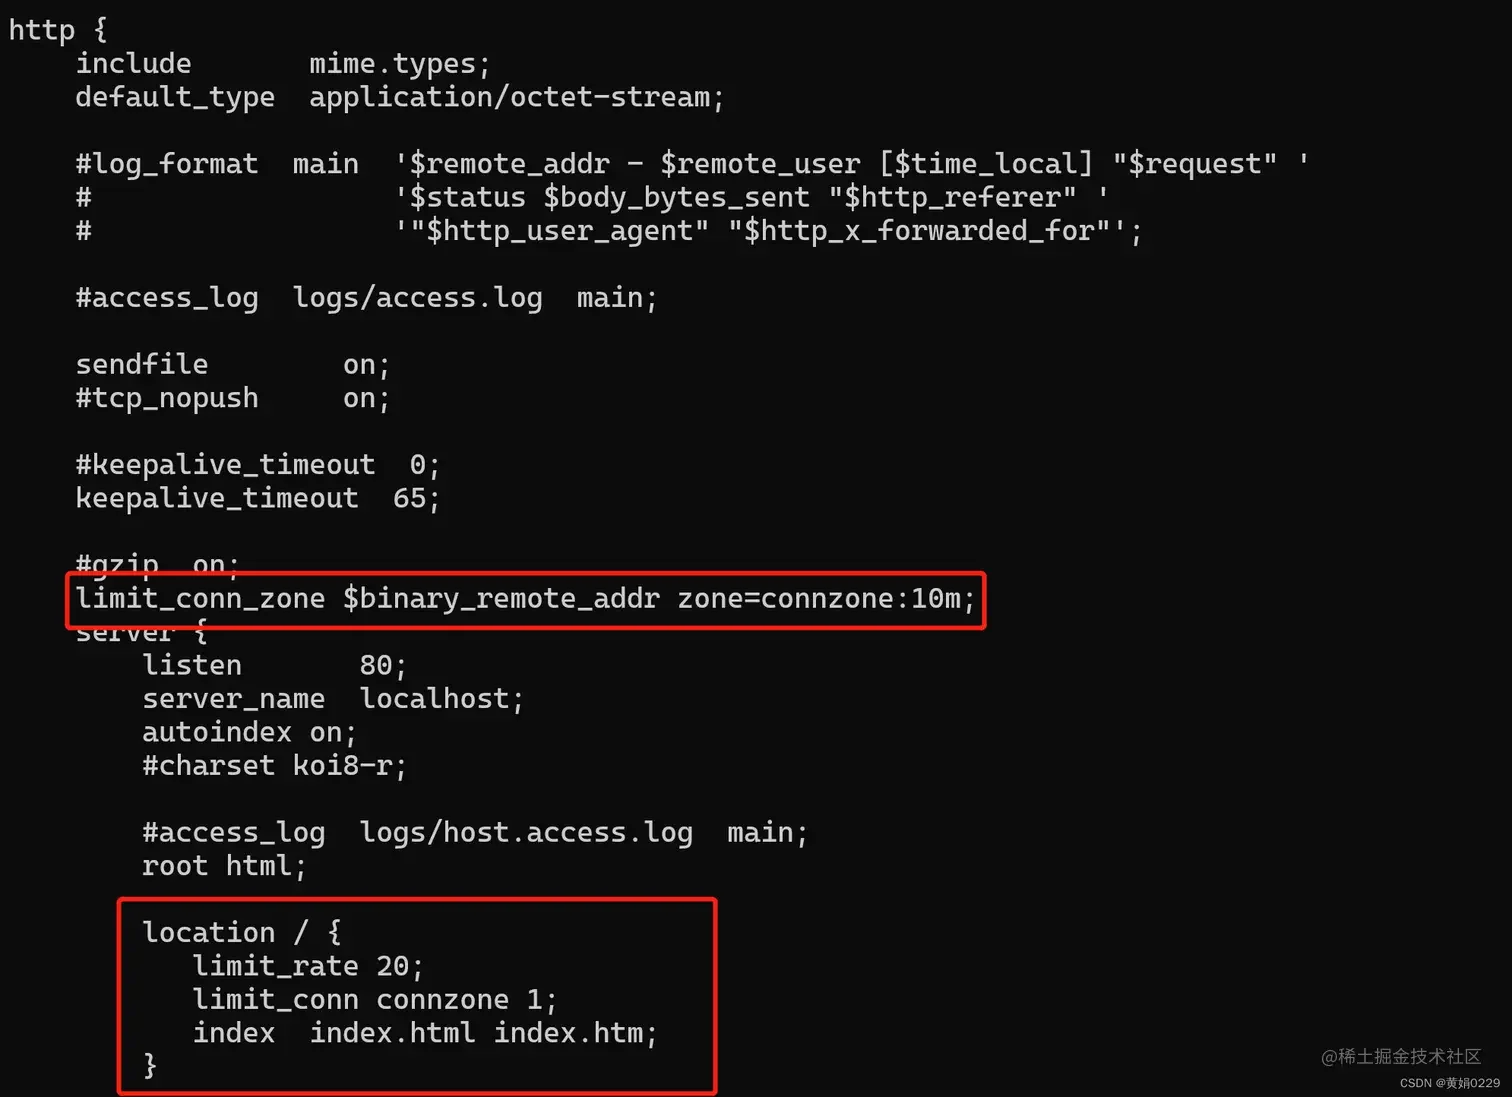
在Nginx配置文件中,limit_rate可放置于http、server或location块中,遵循就近覆盖原则。若需实现先全速后限速的体验优化,可配合limit_rate_after指令使用。例如在location /downloads/块中配置:
``nginx
location /downloads/ {
limit_rate_after 1m;
limit_rate 500k;
}
`
这表示文件下载的前1MB数据不受限制,超过1MB后速率将被严格限制在500KB/s。配置层级上,location内的设置会覆盖server或http级别的全局定义。若未指定limit_rate_after`,则从响应体第一个字节开始即触发限速。实际部署时,建议将限速策略与文件类型或路径绑定,避免误伤API接口或关键业务请求。配置完成后需确保语法正确,方可进入重载验证阶段。
启动配置并验证实际下载速度
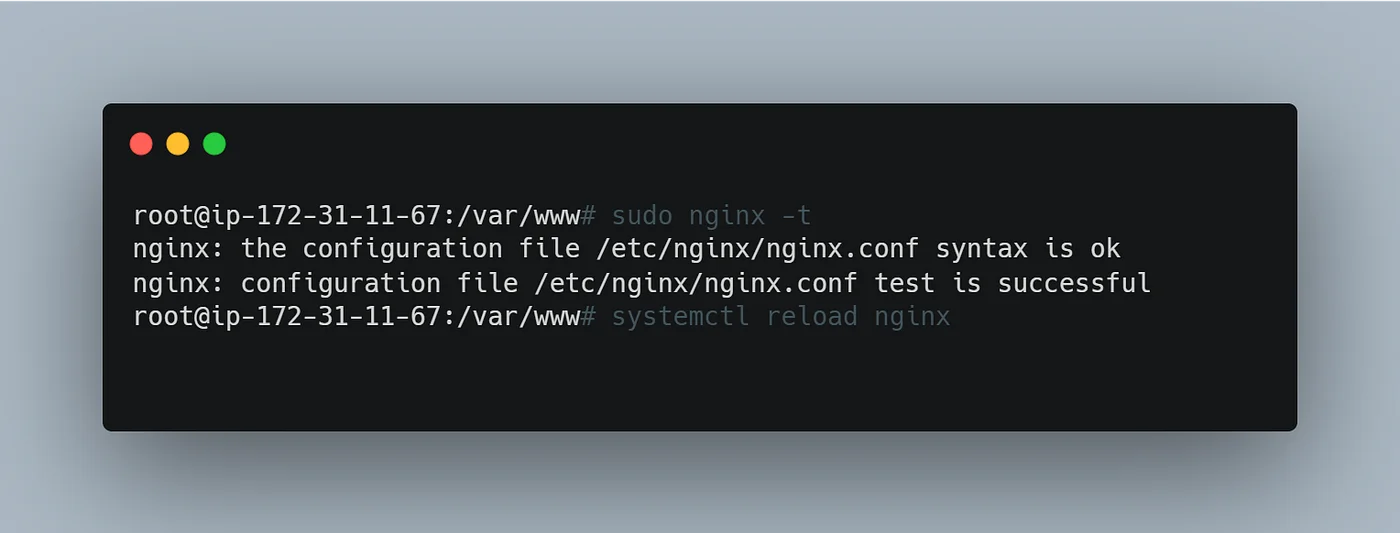
配置完成后,必须通过标准流程验证限速是否生效。首先在终端执行nginx -t检查配置文件语法,若提示syntax is ok和test is successful,则执行nginx -s reload平滑重载服务。验证阶段推荐使用curl命令配合-w参数观察实时传输速率,例如执行:
``bash
curl -o /dev/null -s -w %{speed_download} http://your-domain/downloads/test.bin
`
该命令会输出平均下载速度(单位字节每秒),与配置的limit_rate`值进行比对。也可通过浏览器开发者工具的Network面板查看资源加载的时间与体积曲线,观察传输速率是否在达到阈值后趋于平稳。若实测速度显著偏离设定值,需排查是否受客户端本地网络、CDN缓存或TCP窗口缩放机制干扰,确保测试环境纯净。
处理全局限速、按请求限速与常见避坑
limit_rate默认作用于单个连接,若需实现基于IP或会话的全局带宽控制,需结合limit_req_zone或第三方模块,但原生limit_rate本身不具备聚合统计能力。常见误区包括误将单位理解为比特(实际为字节)、在反向代理场景中未关闭proxy_buffering导致限速失效,以及多location配置冲突时未注意继承规则。例如若父级server块设置limit_rate 200k,子级location未显式声明则继承该值,若子级设为limit_rate off则取消限速。此外,limit_rate仅限制下行带宽,不影响上行请求速率。生产环境中建议结合业务场景分级配置,对静态资源启用限速,对动态接口保持开放,并通过日志监控实际带宽消耗,定期调优阈值以平衡用户体验与服务器负载。