




路由器DDoS防御设置与实现详解

先来说说,在分布式拒绝服务(DDoS)攻击面前,服务器和网络节点为什么会变得那么脆弱。其实,场景并不复杂:一群被恶意控制的主机,向目标服务器疯狂发送海量数据。在这种情况下,靠近网络边缘的节点往往会最先陷入资源枯竭。原因有两方面:一是靠近服务器的节点在设计时,通常只考虑处理少量用户数据;二是因为数据在
先来说说,在分布式拒绝服务(DDoS)攻击面前,服务器和网络节点为什么会变得那么脆弱。其实,场景并不复杂:一群被恶意控制的主机,向目标服务器疯狂发送海量数据。在这种情况下,靠近网络边缘的节点往往会最先陷入资源枯竭。原因有两方面:一是靠近服务器的节点在设计时,通常只考虑处理少量用户数据;二是因为数据在网络核心会聚集,边缘节点反而会承受更大的流量压力。再加上服务器本身在极度超载时也很容易直接瘫痪——这本质上就是一个资源管理的问题。
对抗DDoS,需要采取一种预防性的策略:在攻击性数据包聚集到让服务器瘫痪之前,就在传输路径上的路由器层面进行流量调节,把问题扼杀在摇篮里。具体实现机制是,在与服务器相隔数级跳数的上游路由器上设置门限值。只有不超过这个门限的数据量可以放行,超出部分要么被丢弃,要么被路由到其他路径。这就好比在关键路口设卡,对超量车辆进行分流或拦截。
这套防御体系的核心,在于每个路由节点能输出“适当”的数据量。而“适当”的标准,取决于当前的需求分配,因此服务器和网络之间需要动态协商。协商过程由服务器发起:如果服务器负载低于设计容量(Us),则无需设置门限;一旦负载(Ls)超过设计容量,就可以在上游路由器设置门限来自我保护。之后,如果当前门限值仍无法让负载降到Us以下,就需要进一步降低门限;反之,如果负载远低于Us,则可以提升门限。如果门限提升后,负载在监控期内没有明显增加,甚至可以直接取消门限。控制算法的目标,就是把服务器负载控制在[Ls,Us]这个区间内。
当然,不可能要求所有网络服务器都保留状态信息,那会引发信息爆炸。但按需选择保护机制是完全可行的——这个判断基于一个基本假设:DDoS攻击终究是个别现象,并非普遍情况。在任何时间段内,只有少数网络会遭受攻击,大部分网络都在“健康”状态下运行。而且,恶意攻击者通常瞄准访问量最大的“主要站点”,这些站点正好可以利用下面的网络结构来保障自身安全。
二、系统模式与网络拓扑
本文中所有数据量和服务器负载的单位,统一为kbps。系统网络拓扑如图1所示。网络模型定义为G=(V,E),其中V代表节点集合,E代表边。所有叶状节点都是主机和数据源,内部节点是路由器。路由器不会产生数据,但可以接收主机数据或转发来自其他路由器的数据。R表示内部路由节点,所有路由器均假设为可信。主机H=V-R,被分为普通用户Hg和恶意用户Ha。E是网络链路模型,默认为双向。
叶形节点V被视作目标服务器S。正常用户以[0,rg]的速率向S发送数据包,恶意攻击者则以[0,ra]的速率攻击。原则上,可以根据用户正常访问S的速率来设定rg(假设rg远小于Us),但ra的取值就很难确定了——实际上,ra往往远高于rg。
当S受到攻击时,它会启动前面提到的门限值防护机制。为便于表述,假设一个超载的服务器仍然能够启动防护机制,因此不需要在每台路由器上都设置门限。R(k)表示与S相距k层或更短距离、且直接与主机相连的路由器。
图中,方块节点代表主机,圆形节点代表路由器。最左侧的主机是目标服务器S,R(3)中的路由器在图中标为绿色。值得注意的是,R(3)中最下层路由器与S只相隔两层,之所以被纳入是因为它与主机直接相连。
三、路由器门限值算法
回到图1的例子。假设每台主机上的数字(S除外)减去当前主机向S发送数据的速率。设Ls=18,Us=22,发往S的负载超出钱s,因此在S处启动门限值。算法运行结束后,S确定门限值为6.25,并将此速率下发到R(3)的各个路由器。图中路由器上方的数字表示到达S的数据速率,下方括号中的数字表示调节后的数据传递速率。经过调节,S处的负载被限制在20.53,R(3)中调节后的速率是服务器负载的公平值。
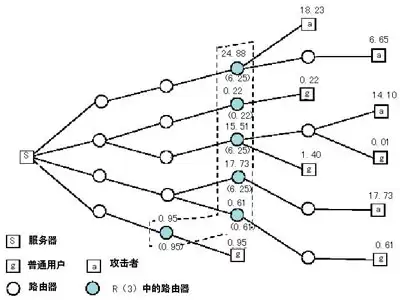
目前只讨论了基本门限值算法。R(k)会随着k的增加而快速增加,如果某些路径没有受到攻击,相应路径上的路由器资源就会造成浪费。如果在S和R(k)之间的路由器可以监视通往S的分组数据速率,则可以在不影响性能的前提下改善资源使用。
图2展示了在图1中S和R(3)之间引入监视路由器后的情况。注意,R(3)所属的三个路由器的门限值被取消,因为这些路径上没有攻击。

四、考核测量标准
性能测量的基本指标,当然是门限值能在多大程度上防御DDoS攻击。除此之外,还必须考虑部署成本。因此,可以采用以下评估标准:
1. 服务器中普通用户的数量;
2. 保护S时需要介入的路由器数量;
3. 针对用户需求变化的应变能力。
通常认为,攻击者比普通用户更有攻击性。但更棘手的是,某个恶意攻击者能驱使大量其他主机参与攻击,虽然每台主机看上去都像普通用户,但聚集起来就构成了DDoS。从本质上说,防御这类攻击确实比较困难。
在实际部署这类防护机制时,必须遵守几点要求。首先,必须保证门限值的可靠性,否则机制本身就可能成为攻击目标。为了保证可靠性,门限值消息在被边缘路由器接收前,必须先进行验证。其次,必须确保这些消息安全地从发起点到达目的点。由于门限值消息的发送量很小,其鉴权和传输优先性是可以接受的。另外,由于控制方法依赖反馈,服务器可能会瞬时超载,为了确保调节机制仍能运行,可以使用协处理器或辅助设备。最后,门限值保护机制可能不会在整个网络中得到支持,但只要受攻击的路由上有一台路由器支持该机制,就能发挥作用。

游乐网为非赢利性网站,所展示的游戏/软件/文章内容均来自于互联网或第三方用户上传分享,版权归原作者所有,本站不承担相应法律责任。如您发现有涉嫌抄袭侵权的内容,请联系youleyoucom@outlook.com。
 同类文章

DDoS攻击的三大主要形式:原理、特征与防御重点
DDoS攻击主要分为基于流量(Volume)、基于应用层(Application)和基于协议(Protocol)三种形式。流量型攻击通过海量数据淹没带宽;应用层攻击利用Web漏洞耗尽服务器资源;协议层攻击则利用TCP握手缺陷导致系统挂起。了解这些原理是制定针对性防御策略的基础。

如何有效预防和缓解DDoS攻击:5大核心策略详解
面对DDoS攻击,单纯增加带宽已非长久之计。本文详解5大核心防护策略:优化网络硬件配置、建立DNS冗余机制、部署透明缓解技术、引入负载平衡器及专用Anti-DDoS模块。通过合理组合这些技术手段,可有效抵御SYN泛洪、Slowloris等常见攻击,保障业务连续性与网站可用性。

DDoS防护四大误区:CDN、防火墙与黑名单的局限性解析
许多企业误以为CDN、防火墙或黑名单能完全抵御DDoS攻击。本文深入解析四大常见误区:CDN仅提供部分缓解、静态黑名单易失效、防火墙算力有限且可能成为目标、阈值警报仅具滞后性。了解这些局限性,有助于构建更立体的防御体系,避免在攻击发生时措手不及。

常见DDoS攻击类型详解:原理、特征与防御策略
本文详细解析四种常见DDoS攻击类型:SYN Flood利用TCP三次握手缺陷耗尽资源;UDP Flood通过海量数据包造成带宽拥塞;ICMP Flood利用Ping请求消耗系统算力;应用层Flood针对Web脚本进行高频请求。了解其原理是制定有效防御策略的基础。

如何有效抵御DDOS攻击:4种核心防护方案解析
面对DDOS攻击,企业需构建多层防护体系。本文详解四大核心策略:利用反向路由器查询进行流量清洗,通过GCDN智能分配节点隐藏源站IP,部署负载均衡硬件分担压力,以及接入高防机房抵御数百G恶意流量。掌握这些技术,可最大程度保障业务连续性。


- 热门数据榜
 1
 2
 3
 4
5
6
7
8
9
10
1
2
3
4
5
6
7
8
9
10
1
2
3
4
5
6
7
8
9
10
相关攻略
 2026-08-31 11:56
2026-08-31 11:55
2026-08-31 11:55
2026-08-31 11:54
2026-08-31 11:53
2026-08-31 11:53
2026-08-31 11:53
热门教程
- 游戏攻略
- 安卓教程
- 苹果教程
- 电脑教程







