





理解防火墙与SELinux的安全边界
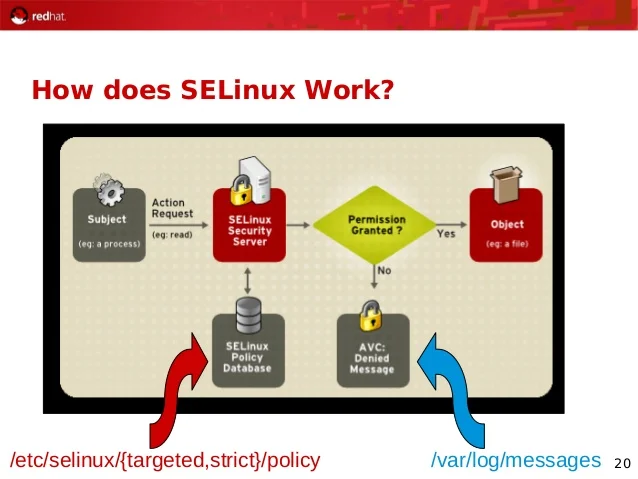
在Linux服务器初始化阶段,构建安全基线需明确网络层与内核层防护的边界。firewalld(底层依赖iptables/nftables)负责网络访问控制,通过IP、端口和协议过滤进出服务器的数据包,相当于建筑的大门守卫;而SELinux提供强制访问控制(MAC),在内核层面限制进程对文件、目录、网络端口的操作权限,相当于内部房间的独立门禁。两者互补:防火墙决定“谁能连进来”,SELinux决定“连进来的进程能做什么”。初始化时应首先盘点业务需求,仅规划必需的服务(如SSH的22端口、Web的80/443端口),避免盲目开放。对于SELinux模式,生产环境初始化必须默认保持Enforcing状态,若遇权限问题可临时切换至Permissive进行调试,但绝不应直接设为Disabled,以确保从底层建立纵深防御体系。
配置firewalld防火墙与最小开放端口
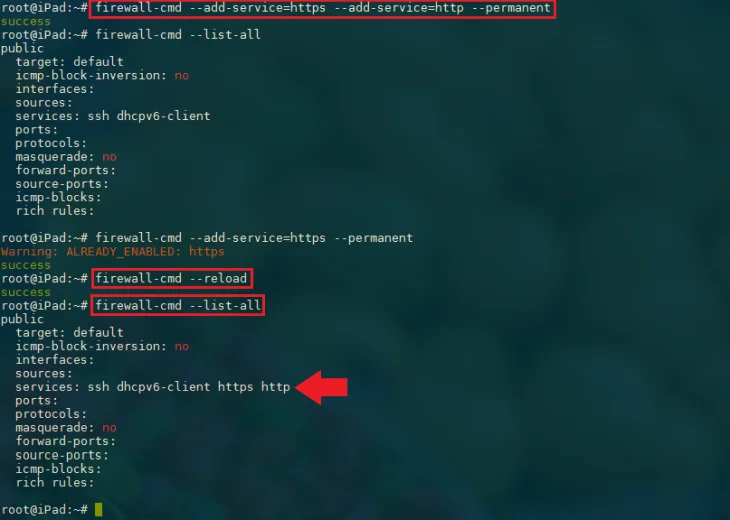
配置firewalld需遵循最小开放端口原则。首先通过systemctl enable --now firewalld启用服务并设置开机自启。firewalld采用Zone机制管理不同网络环境,服务器通常使用public区域。规则分为运行时(立即生效但重启丢失)与永久(写入配置文件需重载生效),日常运维应始终使用--permanent参数。例如,开放SSH与Web服务可执行:firewall-cmd --zone=public --add-service=ssh --permanent与firewall-cmd --zone=public --add-port=80/tcp --permanent。配置完成后必须执行firewall-cmd --reload使规则生效。通过firewall-cmd --list-all可核对当前区域规则,及时使用--remove-service或--remove-port清理测试期遗留的冗余端口。严禁直接修改iptables底层链,应统一通过firewalld接口管理,确保规则可追溯且易于维护。
配置SELinux运行模式与安全策略
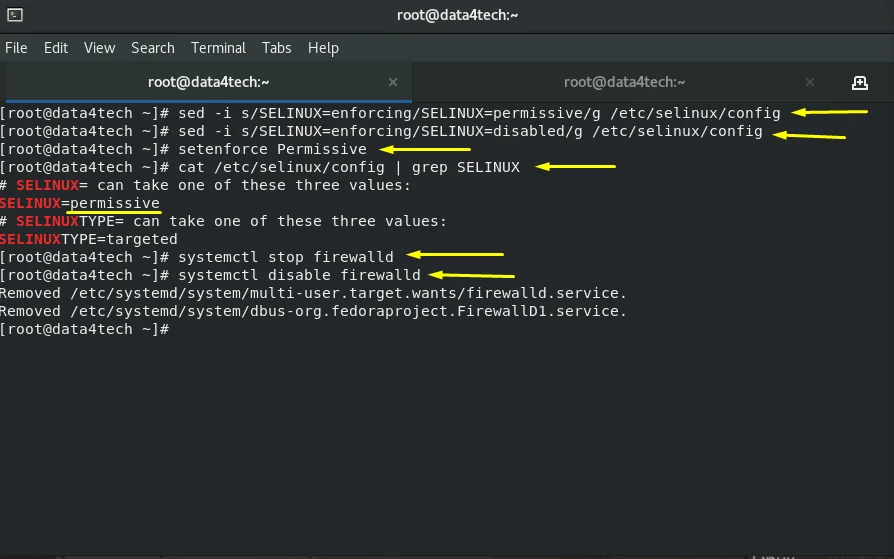
SELinux的运行模式直接决定安全策略的执行力度。Enforcing模式会拦截违规操作并记录日志;Permissive模式仅记录日志不拦截,适用于排障;Disabled模式则完全关闭SELinux,需重启系统且会丢失所有安全上下文。通过getenforce或sestatus可查看当前状态,临时切换使用setenforce 0/1,永久修改需编辑/etc/selinux/config中的SELINUX=enforcing。遇到服务权限拒绝时,切忌直接关闭SELinux。应优先使用布尔值开关(如setsebool -P httpd_can_network_connect 1允许Web服务外连)、调整文件上下文(semanage fcontext -a -t httpd_sys_content_t "/data/www(/.*)?"配合restorecon -Rv恢复标签)或加载自定义策略模块。这种精细化调整能在不牺牲安全性的前提下满足业务运行需求。
验证防火墙与SELinux并排查服务访问异常
服务访问异常需建立从网络到策略的逐层验证路径。首先确认服务状态与端口监听:systemctl status nginx与ss -tlnp | grep :80。若服务正常但外部无法访问,检查防火墙:firewall-cmd --list-ports确认端口已放行,必要时执行--reload。若网络层通畅但服务仍报错(如502或拒绝读取),则高度怀疑SELinux拦截。查看审计日志:ausearch -m avc -ts recent或grep "denied" /var/log/audit/audit.log。日志会明确指出被拒绝的进程、目标文件及缺失的权限类型。根据提示使用semanage或setsebool修正上下文或布尔值,而非盲目放行。排障完成后,务必重启服务并复测访问,确保策略调整精准生效且未引入过度授权。
初始化配置的持久化与常见避坑
初始化配置的核心在于持久化与防误操作。防火墙规则必须通过--permanent参数写入,SELinux模式需在/etc/selinux/config中固化,并在重启后通过systemctl is-active firewalld与getenforce双重验证。远程配置SSH规则时,务必保留当前终端会话,另开窗口测试新端口连通性后再关闭旧会话,防止规则错误导致服务器失联。常见避坑包括:误将0.0.0.0/0全量开放至高危端口、未重载firewalld导致规则未生效、以及为图省事直接执行setenforce 0并写入配置文件。建议建立初始化检查清单:核对开放端口清单、验证SELinux上下文标签、确认日志无持续拒绝告警,并保留带外管理(如VNC/IPMI)通道作为应急兜底,确保基线配置既稳固又可维护。







