

当前位置: 首页
编程语言
PHP 表单校验实战:何时用 filter_var,何时用正则?

PHP 表单校验实战:何时用 filter_var,何时用正则?

时间:2026-10-09
转载

在 PHP 表单处理中,校验工具的选择直接决定代码的健壮性与维护成本。本文从一条核心建议出发:标准格式优先使用 filter_var,业务定制规则优先使用正则表达式。通过对比两者的执行机制与适用场景,结合具体代码示例,阐明如何构建分层防御体系。同时,文章专门讨论了例外情况与常见误区,强调校验不等于安

校验定位:标准与定制的分工

在 PHP 表单数据处理中,明确校验工具的定位是构建健壮验证体系的第一步。filter_var 是 PHP 内置的过滤与验证扩展,专为标准化数据格式设计,底层严格遵循 RFC 规范,适用于邮箱、URL、IPv4/IPv6 地址、布尔值及整数等通用字段的校验。其优势在于执行效率高、语义清晰且无需手动编写复杂规则。相比之下,正则表达式(通过 preg_match 实现)则侧重于模式匹配,具备极高的灵活性,适合处理手机号、自定义用户名、特定业务编号或密码复杂度等缺乏统一国际标准的场景。选型时应遵循“标准格式优先用 filter_var,业务定制规则优先用正则”的原则。两者并非互斥,而是互补关系:filter_var 负责兜底标准数据合法性,正则负责精准刻画业务边界,合理分工可大幅降低代码维护成本并提升校验性能。
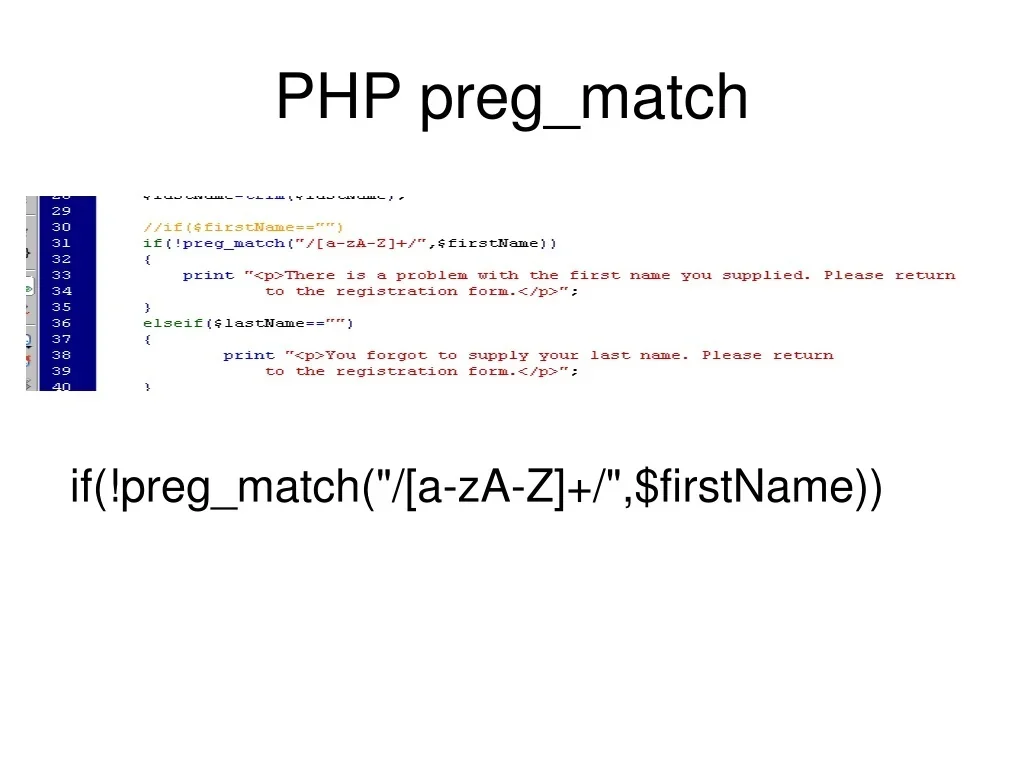
展示真实PHP代码编辑器中的filter_var校验代码与preg_match正则校验代码,对比两种校验方式的输入、规则和返回结果。
PHP 表单校验中使用 preg_match 正则表达式检查输入格式的代码示例。

filter_var 的常见用法与陷阱

针对常见表单字段,filter_var 提供了开箱即用的验证常量。以邮箱校验为例,使用 filter_var($email, FILTER_VALIDATE_EMAIL) 可自动拦截格式错误的输入,若校验通过则返回原字符串,失败则返回 false。URL 校验同理,调用 FILTER_VALIDATE_URL 可识别协议头与域名结构。对于整数校验,FILTER_VALIDATE_INT 支持通过 options 数组限定范围,例如 ['options' => ['min_range' => 1, 'max_range' => 100]],超出范围将直接判定失败。在实际开发中,应避免仅依赖返回值进行布尔判断,而需使用严格相等运算符(=== false)区分 0 或空字符串等合法值。校验失败时,建议将错误信息按字段名存入关联数组,例如 $errors['email'] = '邮箱格式不正确';,便于后续统一渲染提示,同时结合 trim() 预处理去除首尾空白,提升用户体验。
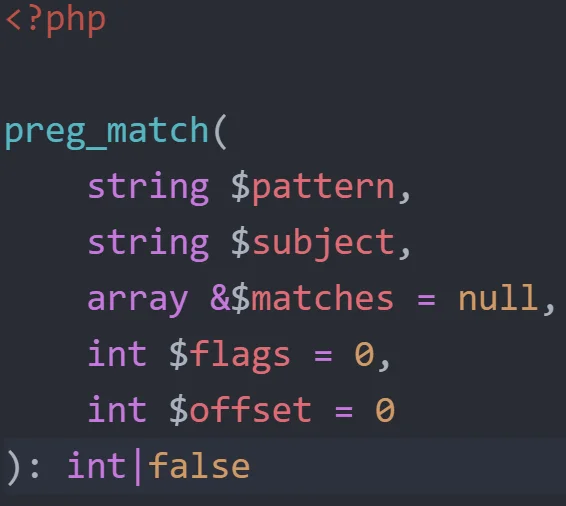
展示真实PHP开发环境中的表单处理代码,突出filter_var与不同FILTER_VALIDATE常量对用户输入进行验证的过程。
使用 filter_var 配合 FILTER_VALIDATE_EMAIL、URL、INT 和 FLOAT 完成不同字段校验。

正则表达式处理自定义规则

当表单涉及非标准格式时,正则表达式成为不可或缺的校验利器。PHP 中通过 preg_match('/pattern/', $input) 执行匹配,返回 1 表示成功,0 表示失败。以中国大陆手机号为例,模式可写为 /^1[3-9]\d{9}$/,其中 ^ 与 $ 锚定字符串首尾防止部分匹配,[3-9] 限定第二位号段,\d{9} 确保后续九位为数字。用户名校验常采用 /^[a-zA-Z0-9_]{4,16}$/,利用字符集与量词控制长度与允许字符。密码强度校验可组合使用 /(?=.*[A-Z])(?=.*\d)[A-Za-z\d@$!%*?&]{8,20}/,通过正向先行断言强制包含大写字母与数字。编写正则时需注意转义字符的正确使用,避免贪婪匹配导致性能损耗,并建议将复杂模式定义为常量或独立配置,以提升代码可读性与复用性。
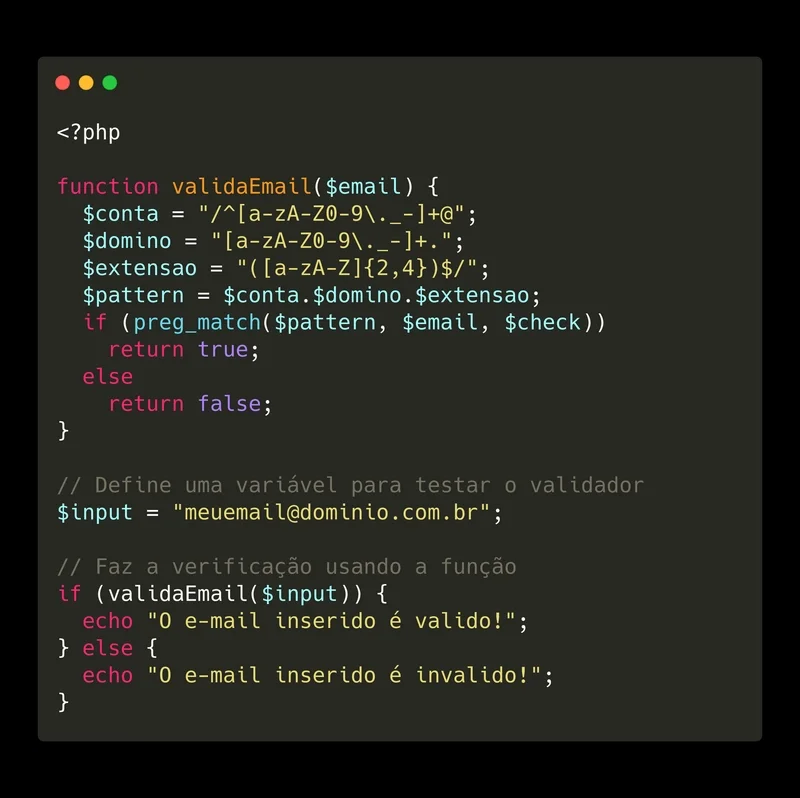
展示真实PHP代码编辑器中的preg_match正则表达式校验案例,突出正则模式、用户输入和匹配结果之间的关系。
通过 preg_match 和自定义正则模式拆分并校验 PHP 邮箱输入。

组合校验与安全闭环

构建可靠的表单校验流程需遵循“接收清洗、分类校验、统一报错、安全输出”的闭环。首先使用 trim()、strip_tags() 等函数规范化原始输入,随后根据字段类型分发至 filter_var 或 preg_match 进行验证。所有校验结果应汇总至统一错误集合,若集合非空则中断后续业务逻辑并返回结构化响应。需特别警惕常见误区:其一,校验绝不等于输出过滤,数据库写入前仍需使用预处理语句防 SQL 注入,前端展示时必须调用 htmlspecialchars() 防 XSS;其二,避免过度依赖正则处理标准数据,不仅性能低下且易遗漏边界情况;其三,前端校验仅用于提升交互体验,绝不能替代服务端验证,恶意请求可轻易绕过浏览器限制。只有坚持服务端兜底、类型严格匹配与分层防御,才能构建真正安全的表单处理机制。
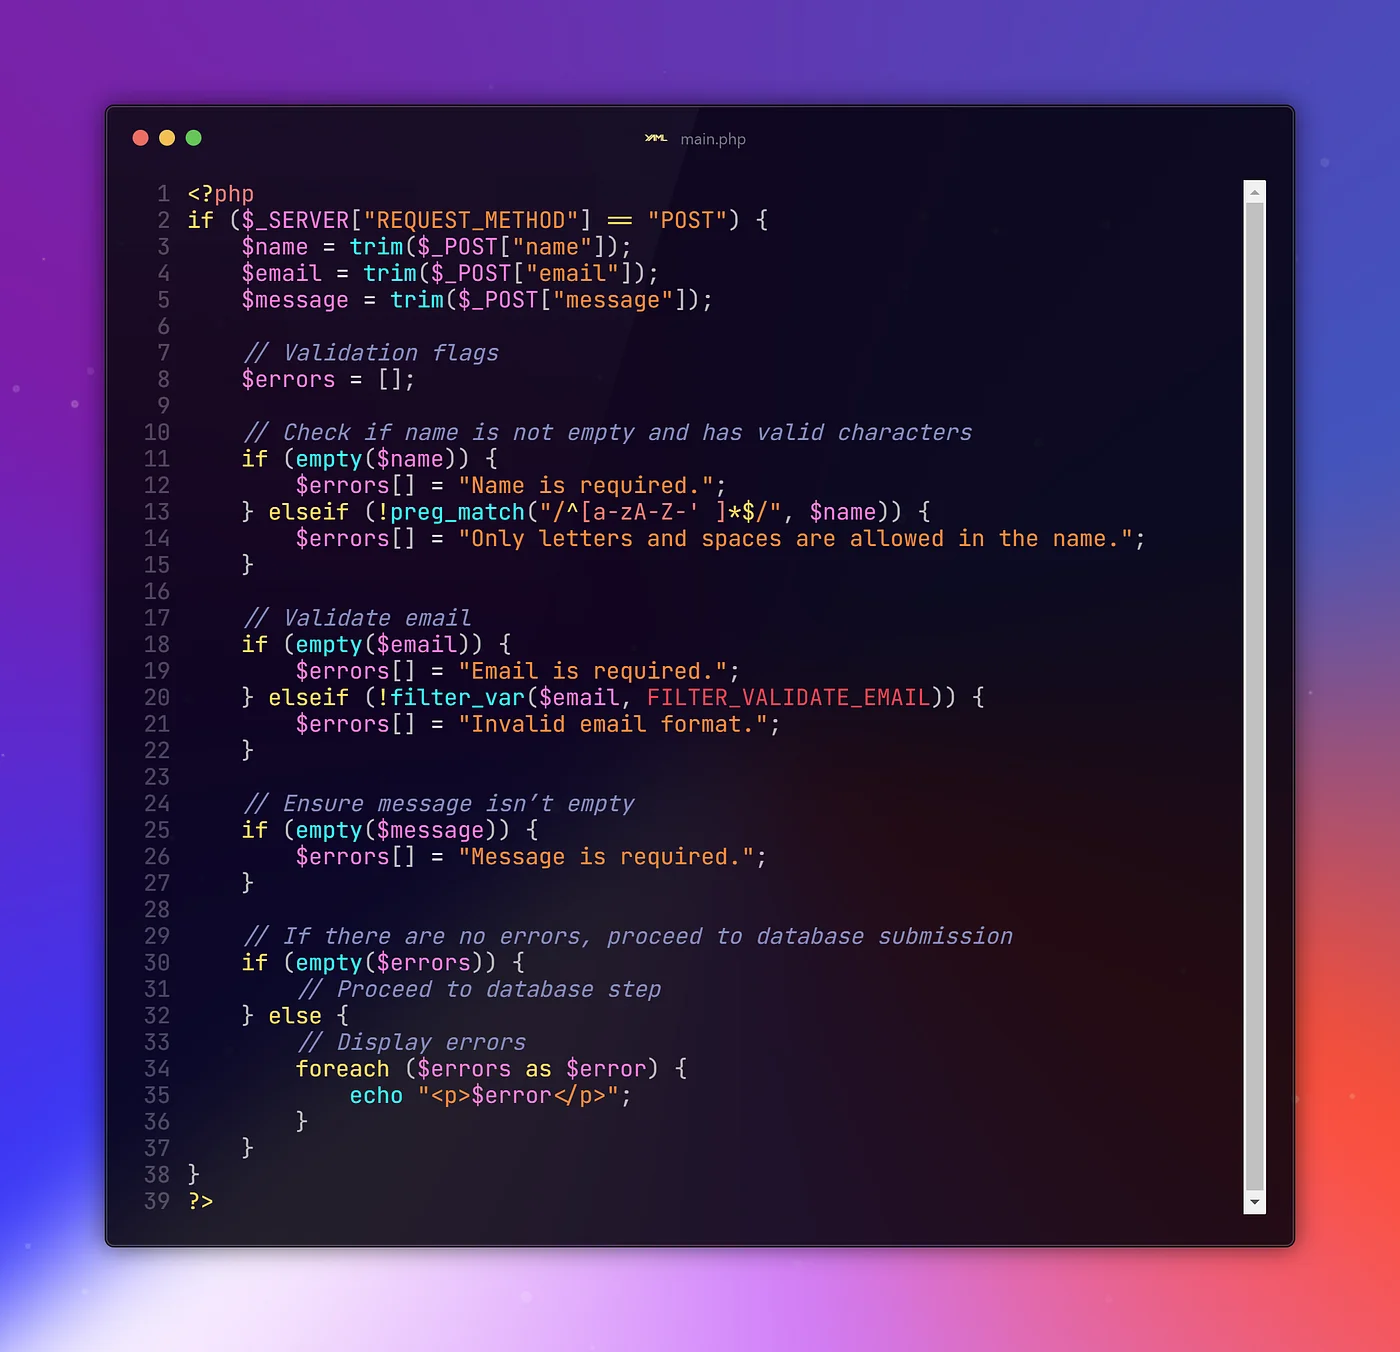
展示真实PHP表单后端验证流程或调试界面,突出输入接收、字段校验、错误提示和安全输出等完整步骤。
完整展示 PHP 后端接收表单、执行字段校验、收集错误并输出错误信息的流程。

游乐网为非赢利性网站,所展示的游戏/软件/文章内容均来自于互联网或第三方用户上传分享,版权归原作者所有,本站不承担相应法律责任。如您发现有涉嫌抄袭侵权的内容,请联系youleyoucom@outlook.com。

同类文章
更多
SQLAlchemy 事务避坑指南:Session 生命周期与异常处理

SQLAlchemy 事务避坑指南:Session 生命周期与异常处理

在 SQLAlchemy 开发中,Session 不仅是对象状态的跟踪器,更是数据库事务的边界载体。许多数据不一致问题源于对 Session 生命周期、事务提交机制及异常回滚的误解。本文从 Session 的工作单元本质出发,解析 flush 与 commit 的行为差异,探讨并发场景下的请求级 S

时间:2026-10-09 20:46
Redis 与 Memcached 选型指南:从架构差异到生产实践

Redis 与 Memcached 选型指南:从架构差异到生产实践

本文不单纯比较 QPS 峰值,而是从架构原理出发,解析 Redis 与 Memcached 在数据模型、内存管理与并发处理上的本质差异。通过统一环境的基准测试与真实业务场景分析,揭示在 Session 存储、复杂数据结构及高并发读写下的性能表现与瓶颈。文章最后提供针对缓存穿透、雪崩及大 Key 问题

时间:2026-10-09 20:41
Linux服务器初始化:防火墙与SELinux策略配置

Linux服务器初始化:防火墙与SELinux策略配置

从服务器初始化安全基线出发,系统梳理防火墙规则与SELinux策略的配置、验证、联动排障及常见避坑方法,帮助在保证服务可用的同时建立合理的访问控制边界。

时间:2026-10-09 20:36
网络安全:漏洞扫描器OpenVAS配置

网络安全:漏洞扫描器OpenVAS配置

介绍OpenVAS(Greenbone Vulnerability Management)的基本架构与安全使用边界,围绕安装配置、扫描任务、结果验证和常见问题,帮助读者在授权环境中完成一次规范的漏洞扫描。

时间:2026-10-09 20:31
Docker 安全加固:seccomp 与 capabilities 的协同实战

Docker 安全加固:seccomp 与 capabilities 的协同实战

容器安全的核心在于最小权限原则。本文从 seccomp 与 capabilities 的职责边界切入,通过实际命令演示如何裁剪特权、过滤系统调用,并深入探讨两者协同工作的机制与常见避坑指南,帮助开发者在保障业务兼容性的同时,有效降低容器逃逸风险。

时间:2026-10-09 20:26
热门专题
更多
刀塔传奇破解版无限钻石下载大全 刀塔传奇破解版无限钻石下载大全
洛克王国正式正版手游下载安装大全 洛克王国正式正版手游下载安装大全
思美人手游下载专区 思美人手游下载专区
好玩的阿拉德之怒游戏下载合集 好玩的阿拉德之怒游戏下载合集
不思议迷宫手游下载合集 不思议迷宫手游下载合集
百宝袋汉化组游戏最新合集 百宝袋汉化组游戏最新合集
jsk游戏合集30款游戏大全 jsk游戏合集30款游戏大全
宾果消消消原版下载大全 宾果消消消原版下载大全


