当前位置: 首页
编程语言
Kubernetes网络:CNI插件与网络策略

Kubernetes网络:CNI插件与网络策略

时间:2026-10-09
转载

从Kubernetes Pod网络模型出发,理解CNI插件如何为Pod提供网络能力,再通过NetworkPolicy实现流量隔离与访问控制,最后完成策略验证与常见故障排查。

理解Kubernetes网络模型与CNI插件职责

Kubernetes的网络模型建立在扁平化网络假设之上,要求所有Pod能够直接通过IP相互通信,且Pod与Node之间、Service与Pod之间均无NAT转换。这一模型并非由Kubernetes核心组件直接实现,而是完全依赖CNI(Container Network Interface)插件。当kubelet创建Pod时,会调用CNI插件完成网络命名空间的配置、虚拟网卡(veth pair)的创建以及IP地址的分配(通常通过IPAM模块)。CNI插件还需负责跨节点通信的路由或隧道封装。在架构关系上,kubelet作为调度与生命周期管理者,通过CRI调用容器运行时,再由运行时触发CNI二进制程序。选择CNI时需综合考量性能(如eBPF加速)、功能(是否支持NetworkPolicy、多租户隔离)、运维复杂度及与底层基础设施的兼容性,常见方案包括Calico(BGP路由)、Flannel(VXLAN/Host-GW)和Cilium(eBPF)。

部署与检查CNI插件,确认Pod网络正常

部署CNI插件后,必须通过系统化检查确认网络平面就绪。首先,在kube-system命名空间下执行kubectl get daemonset -n kube-system,确认CNI组件(如calico-node或flannel)的READY状态为期望值,且无CrashLoopBackOff。接着登录任意工作节点,使用ip a查看是否生成CNI网桥(如cni0或flannel.1)及对应的veth接口。通过kubectl get pods -o wide获取Pod IP后,应在不同节点间执行ping或nc -zv验证跨节点连通性。若通信失败,需重点排查/etc/cni/net.d/目录下的CNI配置文件是否被意外覆盖或格式错误,以及容器运行时(如containerd的config.toml)是否正确指定了CNI插件路径。此外,节点防火墙规则若拦截了VXLAN UDP端口或BGP TCP 179端口,也会导致底层隧道断裂,需逐一放行。

设计NetworkPolicy:从默认放行到最小权限

NetworkPolicy是Kubernetes实现微服务网络隔离的核心资源,但其生效强依赖于底层CNI插件的策略执行能力(如Calico、Cilium支持,而基础版Flannel不支持)。策略主要作用于OSI模型的L3/L4层,通过podSelector、namespaceSelector、ipBlock定义流量源或目标,并利用ingress(入站)和egress(出站)规则控制协议与端口。构建最小权限模型的第一步是创建“默认拒绝”策略:在目标命名空间部署仅包含空podSelector的NetworkPolicy,此时该空间内所有Pod的入站与出站流量将被隐式阻断。随后,通过精确匹配业务标签编写放行规则,仅允许特定命名空间或CIDR网段访问指定端口。需注意,NetworkPolicy仅声明期望状态,实际拦截由CNI在节点iptables或eBPF链中动态生成规则实现,未匹配任何策略的Pod将回退到默认放行状态,因此必须显式定义拒绝策略以收敛攻击面。
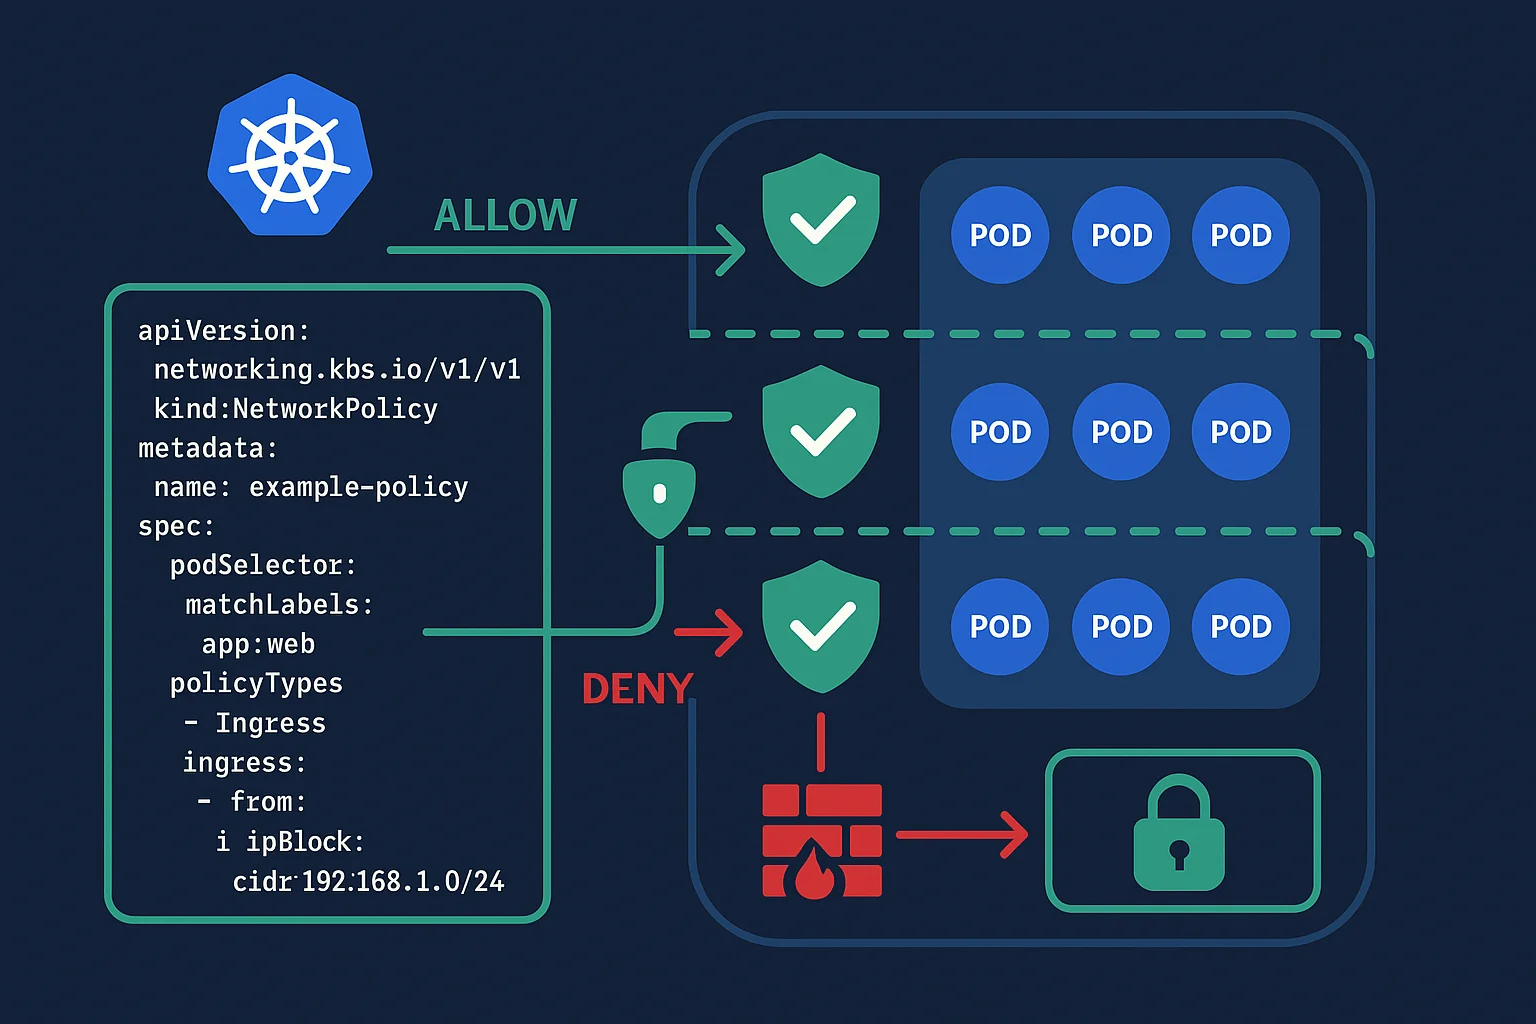
展示真实YAML编辑器中的NetworkPolicy配置与对应Pod标签,直观体现默认拒绝和按标签允许访问的策略关系。
NetworkPolicy YAML通过Pod标签选择目标,并明确允许与拒绝的流量。

验证网络策略效果与排查访问异常

验证NetworkPolicy需构建可复现的测试闭环。首先创建目标服务Pod并应用默认拒绝策略,随后在允许和禁止的命名空间分别部署带不同标签的测试Pod。使用kubectl exec curl-allow -- curl -s --connect-timeout 3 http://应返回HTTP 200,而curl-deny则应触发连接超时或拒绝。通过kubectl get networkpolicy -o yaml可核对策略对象是否已正确下发至节点。排查高频故障时,首要检查标签选择器是否拼写错误或遗漏matchLabels;其次确认当前CNI是否真正支持NetworkPolicy;最后需严格区分ingress与egress方向,若策略仅定义了入站规则,出站流量仍可能不受控。官方测试范式强调使用独立标签的Pod进行双向验证,结合kubectl describe networkpolicy查看事件日志,可快速定位策略未生效或误拦截的根因。

展示真实终端中应用NetworkPolicy后,从不同标签Pod测试服务访问,分别出现连接超时与成功响应的对比场景。
使用ping、netcat、nmap和curl等工具验证NetworkPolicy后的Pod连通性。

游乐网为非赢利性网站,所展示的游戏/软件/文章内容均来自于互联网或第三方用户上传分享,版权归原作者所有,本站不承担相应法律责任。如您发现有涉嫌抄袭侵权的内容,请联系youleyoucom@outlook.com。

同类文章
更多
用 pytest-benchmark 建立可复现的性能基线:从对比到回归

用 pytest-benchmark 建立可复现的性能基线:从对比到回归

本文介绍如何利用 pytest-benchmark 为 Python 代码建立可重复的性能基准,通过基准测试、对比分析和结果验证定位性能差异,同时避免测试环境、数据规模和统计方式带来的误判。

时间:2026-10-09 20:56
Python数据清洗:缺失值处理与异常值检测

Python数据清洗:缺失值处理与异常值检测

系统掌握使用Python与Pandas进行数据清洗的方法,从识别缺失值、选择合理的填补或删除策略,到检测异常值并验证清洗效果,避免因盲目处理导致数据偏差。

时间:2026-10-09 20:51
SQLAlchemy 事务避坑指南:Session 生命周期与异常处理

SQLAlchemy 事务避坑指南:Session 生命周期与异常处理

在 SQLAlchemy 开发中,Session 不仅是对象状态的跟踪器,更是数据库事务的边界载体。许多数据不一致问题源于对 Session 生命周期、事务提交机制及异常回滚的误解。本文从 Session 的工作单元本质出发,解析 flush 与 commit 的行为差异,探讨并发场景下的请求级 S

时间:2026-10-09 20:46
Redis 与 Memcached 选型指南:从架构差异到生产实践

Redis 与 Memcached 选型指南:从架构差异到生产实践

本文不单纯比较 QPS 峰值,而是从架构原理出发,解析 Redis 与 Memcached 在数据模型、内存管理与并发处理上的本质差异。通过统一环境的基准测试与真实业务场景分析,揭示在 Session 存储、复杂数据结构及高并发读写下的性能表现与瓶颈。文章最后提供针对缓存穿透、雪崩及大 Key 问题

时间:2026-10-09 20:41
Linux服务器初始化:防火墙与SELinux策略配置

Linux服务器初始化:防火墙与SELinux策略配置

从服务器初始化安全基线出发,系统梳理防火墙规则与SELinux策略的配置、验证、联动排障及常见避坑方法,帮助在保证服务可用的同时建立合理的访问控制边界。

时间:2026-10-09 20:36
热门专题
更多
刀塔传奇破解版无限钻石下载大全 刀塔传奇破解版无限钻石下载大全
洛克王国正式正版手游下载安装大全 洛克王国正式正版手游下载安装大全
思美人手游下载专区 思美人手游下载专区
好玩的阿拉德之怒游戏下载合集 好玩的阿拉德之怒游戏下载合集
不思议迷宫手游下载合集 不思议迷宫手游下载合集
百宝袋汉化组游戏最新合集 百宝袋汉化组游戏最新合集
jsk游戏合集30款游戏大全 jsk游戏合集30款游戏大全
宾果消消消原版下载大全 宾果消消消原版下载大全