

当前位置: 首页
编程语言
HATEOAS 实战:用超媒体链接驱动 API 状态流转

HATEOAS 实战:用超媒体链接驱动 API 状态流转

时间:2026-10-09
转载

HATEOAS 并非简单的 JSON 扩展,而是 REST 架构中实现客户端无状态导航的核心约束。本文从资源生命周期出发,解析如何通过动态链接暴露业务状态机,避免客户端硬编码 URI。内容涵盖基于 Spring HATEOAS 的响应装配策略、状态驱动链接生成机制,以及验证导航能力的测试方法,帮助开

HATEOAS 的核心价值:从数据到导航

HATEOAS(Hypermedia As The Engine Of Application State)是 REST 成熟度模型的最高层级(Level 3)。其核心区别在于:普通 REST API 仅返回数据,而 HATEOAS 要求服务端在响应中嵌入超媒体链接,明确告知客户端当前资源状态下可执行的下一步操作。这种设计将资源状态、可执行动作与超媒体链接紧密耦合,使链接成为业务状态机的可视化表达。例如,订单查询响应中若状态为待支付,会包含 pay 链接;若已支付,则 pay 链接消失,转而出现 ship 或 cancel 链接。客户端无需硬编码 URI,只需遵循发现链接并发起请求的通用逻辑,即可适应服务端接口的演进,大幅提升系统的可扩展性与容错能力。
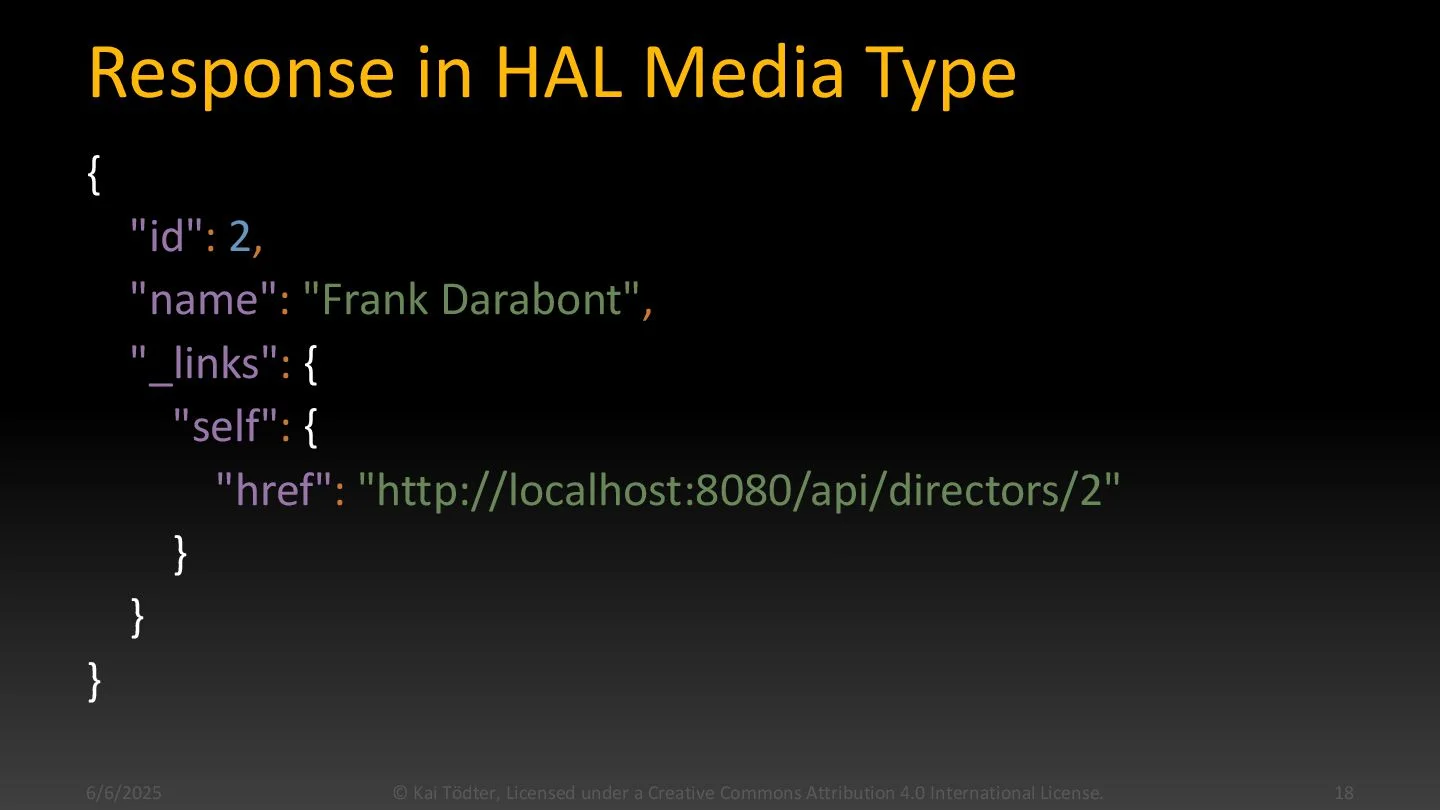
展示真实REST API响应或API调试工具界面,突出资源数据、_links超媒体链接、self、next、update、delete等关系及客户端根据链接发现后续操作的流程。
Spring HATEOAS 的 HAL JSON 响应示例,展示资源数据与 _links、self 超媒体链接。

设计策略:资源生命周期与链接规范

设计 HATEOAS 的关键在于围绕资源生命周期构建清晰的状态转换图。以电商订单为例,初始创建时返回 self(查看自身)与 update(修改地址)链接;进入待支付状态后,新增 pay 链接指向支付网关,同时保留 cancel;支付成功后,pay 与 cancel 自动移除,替换为 ship(发货)与 invoice(开票)。每个链接需明确定义 rel(关系类型,如 self、next 或带命名空间的自定义 URI)、href(目标 URI)与 method(HTTP 动词,如 POST、PUT)。关系类型应遵循 IANA 标准,避免语义冲突。通过 HTTP 方法与链接的协同,客户端无需预判业务规则,仅凭当前响应中的 _links 即可安全触发下一步操作,实现真正的状态驱动导航。
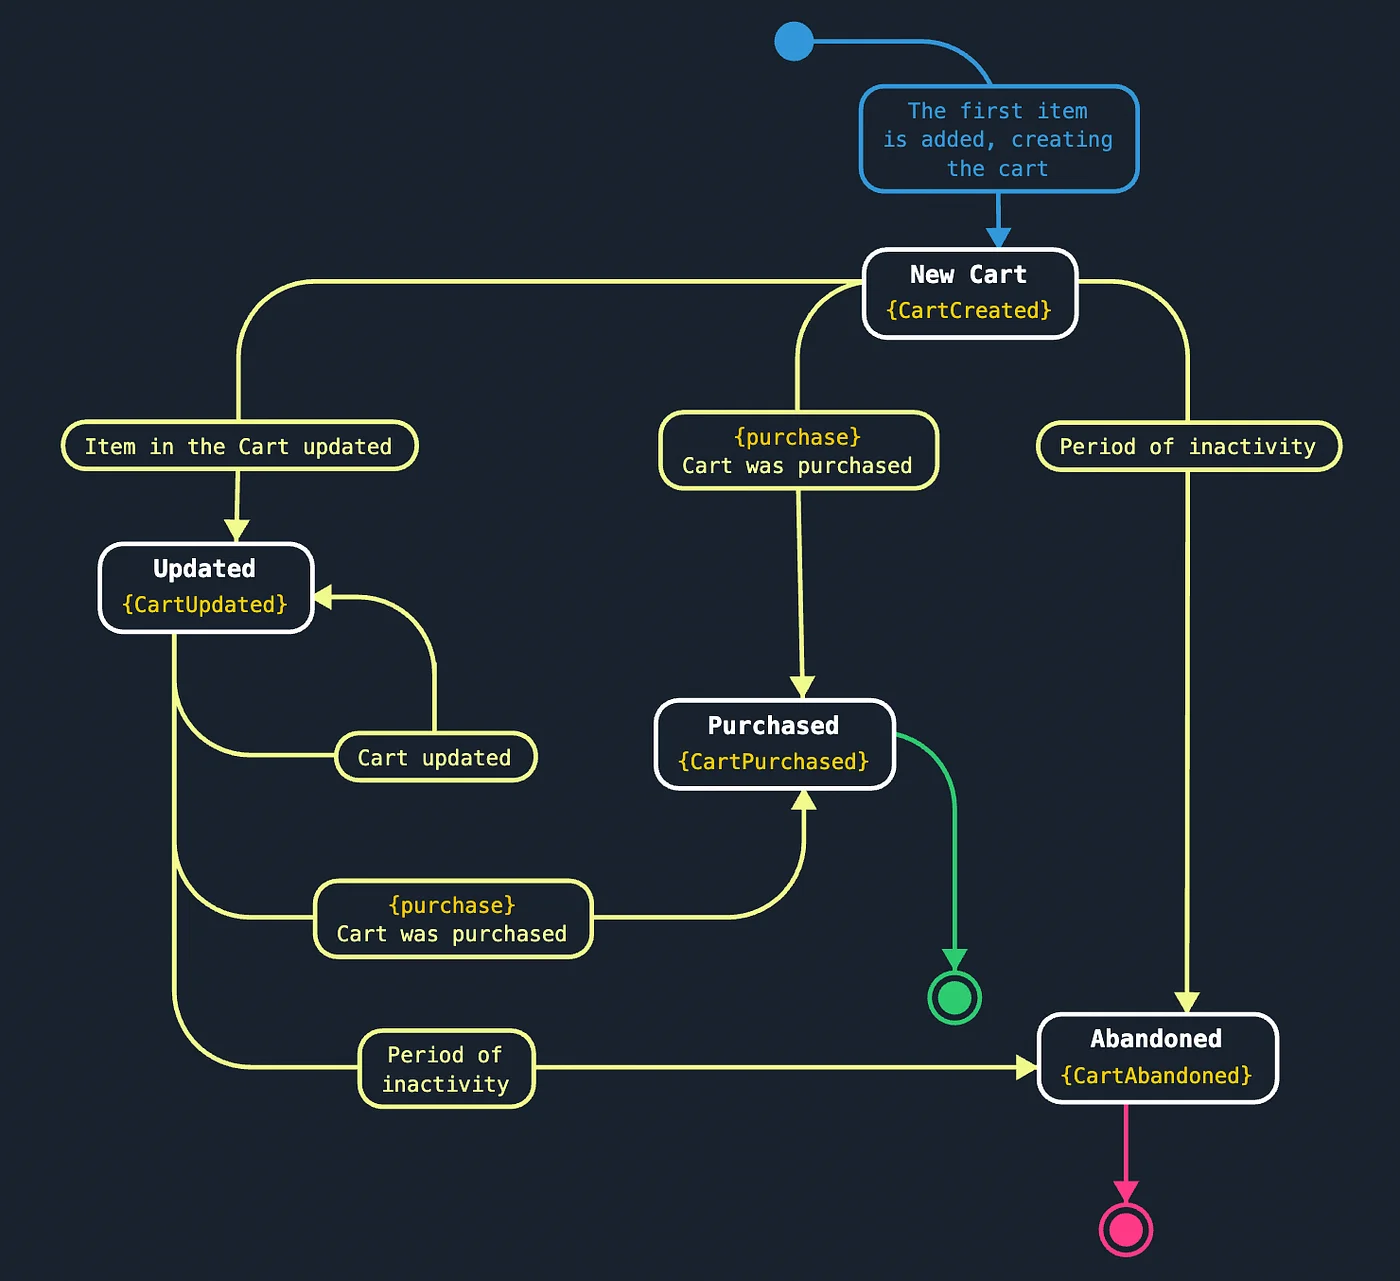
展示真实API架构或Swagger/API客户端中的资源状态转换场景,突出订单从创建、待支付、已支付到完成过程中不同状态对应的超媒体操作链接变化。
超媒体驱动资源状态生命周期示意图,展示资源在不同状态间转换及对应操作。

实现路径:解耦业务与超媒体装配

服务端实现 HATEOAS 需将超媒体逻辑与核心业务解耦,避免在 Controller 或 Service 中硬编码拼接 JSON。推荐采用统一的 Link 模型与资源装配器模式。首先定义标准化的响应结构,包含业务数据与 _links 字段。在装配阶段,根据资源当前状态动态计算可用操作:例如通过策略模式或状态机判断,若订单状态为已支付,则仅注入发货与开票链接。框架层面可借助 Spring HATEOAS 的 RepresentationModelAssembler 或自定义序列化拦截器,在响应输出前统一注入条件链接。关键是将链接生成逻辑封装为独立组件,业务代码仅负责返回领域对象,由装配层负责状态到超媒体的映射,确保代码可维护且易于扩展。
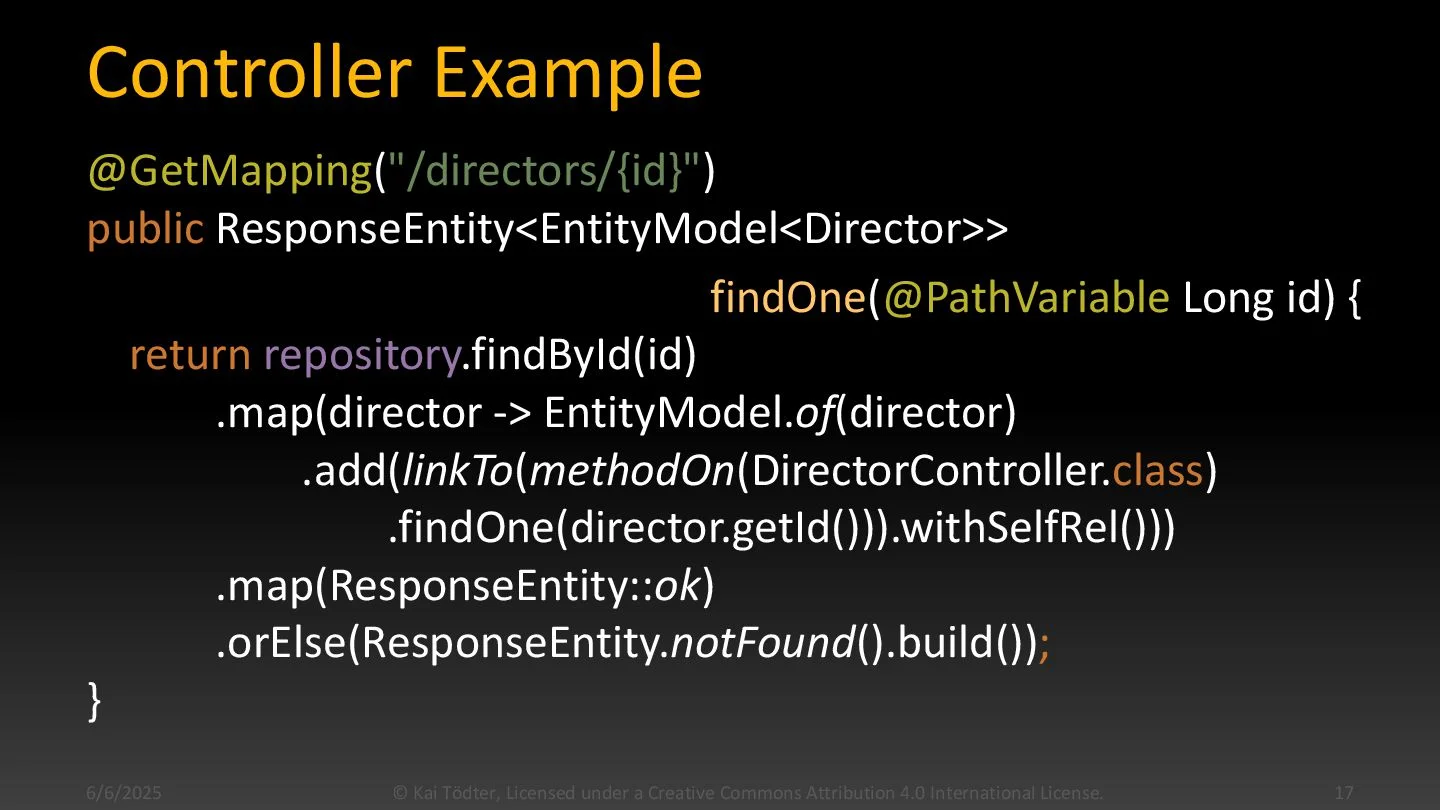
展示真实后端项目代码编辑器与API JSON响应,突出HATEOAS链接构建器、资源序列化、条件判断以及最终返回_links字段的实现过程。
Spring HATEOAS Controller 实现示例,展示通过 linkTo 与 withSelfRel 构建超媒体链接。

验证与避坑:确保导航能力落地

验证 HATEOAS API 需结合 Postman 或自动化脚本模拟客户端导航流程。测试时应逐层检查:首先确认 _links 字段结构完整且 rel 符合规范;其次验证状态流转时链接的动态增删,如支付后 pay 链接必须消失;最后尝试调用未暴露的链接,服务端应返回 405 或 404。常见避坑包括:一是客户端仍硬编码 URI,违背 HATEOAS 初衷;二是链接关系命名混乱,缺乏统一规范导致解析失败;三是无条件暴露所有操作,未做状态拦截引发越权;四是过度设计,为简单 CRUD 强行添加复杂超媒体;五是仅返回 _links 却未提供客户端解析逻辑,导致有链接无导航。通过契约测试与状态机校验,可确保超媒体真正驱动应用状态流转。
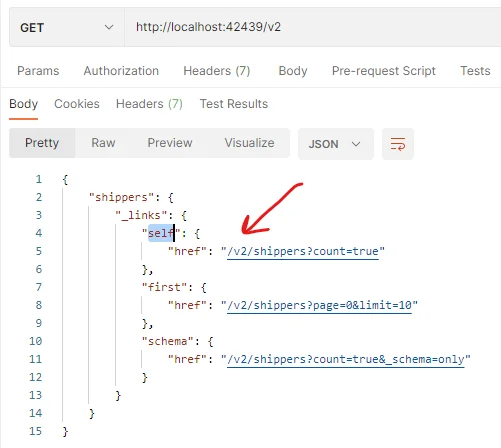
展示真实API测试工具中的请求响应和测试结果,对比正确HATEOAS响应与错误响应,突出客户端依据_links继续请求、无效操作被隐藏以及状态变化后的链接更新。
Postman 中的真实 HATEOAS API 响应,展示 _links 提供 self、分页等可导航操作。

游乐网为非赢利性网站,所展示的游戏/软件/文章内容均来自于互联网或第三方用户上传分享,版权归原作者所有,本站不承担相应法律责任。如您发现有涉嫌抄袭侵权的内容,请联系youleyoucom@outlook.com。

同类文章
更多
SQLAlchemy 事务避坑指南:Session 生命周期与异常处理

SQLAlchemy 事务避坑指南:Session 生命周期与异常处理

在 SQLAlchemy 开发中,Session 不仅是对象状态的跟踪器,更是数据库事务的边界载体。许多数据不一致问题源于对 Session 生命周期、事务提交机制及异常回滚的误解。本文从 Session 的工作单元本质出发,解析 flush 与 commit 的行为差异,探讨并发场景下的请求级 S

时间:2026-10-09 20:46
Redis 与 Memcached 选型指南:从架构差异到生产实践

Redis 与 Memcached 选型指南:从架构差异到生产实践

本文不单纯比较 QPS 峰值,而是从架构原理出发,解析 Redis 与 Memcached 在数据模型、内存管理与并发处理上的本质差异。通过统一环境的基准测试与真实业务场景分析,揭示在 Session 存储、复杂数据结构及高并发读写下的性能表现与瓶颈。文章最后提供针对缓存穿透、雪崩及大 Key 问题

时间:2026-10-09 20:41
Linux服务器初始化:防火墙与SELinux策略配置

Linux服务器初始化:防火墙与SELinux策略配置

从服务器初始化安全基线出发,系统梳理防火墙规则与SELinux策略的配置、验证、联动排障及常见避坑方法,帮助在保证服务可用的同时建立合理的访问控制边界。

时间:2026-10-09 20:36
网络安全:漏洞扫描器OpenVAS配置

网络安全:漏洞扫描器OpenVAS配置

介绍OpenVAS(Greenbone Vulnerability Management)的基本架构与安全使用边界,围绕安装配置、扫描任务、结果验证和常见问题,帮助读者在授权环境中完成一次规范的漏洞扫描。

时间:2026-10-09 20:31
Docker 安全加固:seccomp 与 capabilities 的协同实战

Docker 安全加固:seccomp 与 capabilities 的协同实战

容器安全的核心在于最小权限原则。本文从 seccomp 与 capabilities 的职责边界切入,通过实际命令演示如何裁剪特权、过滤系统调用,并深入探讨两者协同工作的机制与常见避坑指南,帮助开发者在保障业务兼容性的同时,有效降低容器逃逸风险。

时间:2026-10-09 20:26
热门专题
更多
刀塔传奇破解版无限钻石下载大全 刀塔传奇破解版无限钻石下载大全
洛克王国正式正版手游下载安装大全 洛克王国正式正版手游下载安装大全
思美人手游下载专区 思美人手游下载专区
好玩的阿拉德之怒游戏下载合集 好玩的阿拉德之怒游戏下载合集
不思议迷宫手游下载合集 不思议迷宫手游下载合集
百宝袋汉化组游戏最新合集 百宝袋汉化组游戏最新合集
jsk游戏合集30款游戏大全 jsk游戏合集30款游戏大全
宾果消消消原版下载大全 宾果消消消原版下载大全


